Show Posts |
|
Pages: [1] 2 »
|
Depois de um bom punhado de tempo sem trazer algum novo tópico para nossas bandas, comecei a pensar sobre algum material diferente e interessante pra fazer a vez e... nada melhor que uma bela história investigativa, informativa e, por que não, especulativa?!? Seguindo esta linha, me lembrei de um artigo escrito há alguns anos sobre um possível candidato ao posto de Satoshi. A história não é muito difundida aqui no fórum (ainda que tenha sido mencionada em algumas oportunidades e tenha surgido em alguns portais), também encontrei pouquíssimas menções ao artigo original e, decerto, alguns "gaps" podem ser encontrados ao longo do fio (chegaremos a eles no final) mas creio que, antes de qualquer coisa, estamos falando de alguém que ajudou diretamente nos estudos e construção da base criptográfica que temos hoje, pavimentando a criação do Bitcoin e de tantas outras tecnologias. Sem mais delongas, vamos ao texto: Título: Len Sassaman and Satoshi: A Cypherpunk History Título (traduzido): Len Sassaman e Satoshi: Uma história cypherpunkURL original: https://evanhatch.medium.com/len-sassaman-and-satoshi-e483c85c2b10Autor original: evanhatch.ethÍ N D I C E0. Prefácio1. Perdendo Satoshi2. Origens3. PGP4. Hal Finney5. Remailers6. Adam Back7. Chaum e COSIC8. Pesquisa de Len9. Satoshi como acadêmico10. Satoshi na Europa11. Redes P2P12. Hacktivismo13. Fim#. Conclusão/Questionamentos
Perdemos muitos hackers por suicídio. E se Satoshi fosse um deles?Há um obituário embutido em cada node da rede Bitcoin. Incluído em dados de transações, é um memorial a Len Sassaman, um homem essencialmente imortalizado na próprio blockchain. Uma homenagem digna em mais de um aspecto. Len era um verdadeiro cypherpunk - em partes iguais brilhante, irreverente e idealista. Ele dedicou sua vida à defesa das liberdades pessoais por meio da criptografia, trabalhando como desenvolvedor da criptografia PGP e tecnologia de privacidade de código aberto, e como criptógrafo acadêmico pesquisando redes P2P sob o comando do inventor de blockchain, David Chaum. Ele também foi um pilar da comunidade hacker: um amigo e influência para tantas figuras importantes na história da segurança da informação e das criptomoedas.
1. Perdendo Satoshi  Ao que tudo indica, Len estava a caminho de se tornar um dos criptógrafos mais importantes de seu tempo. Mas em 3 de julho de 2011, ele tragicamente suicidou-se aos 31 anos, após uma longa luta contra a depressão e distúrbios neurológicos funcionais. Sua morte coincidiu com o desaparecimento do cypherpunk mais famoso do mundo: Satoshi Nakamoto. Apenas dois meses antes da morte de Len, Satoshi enviou seu aviso final: "I’ve moved on to other things and probably won’t be around in the future".
Mudei para outras coisas e provavelmente não estarei por perto no futuro. Após 169 commits de código e 539 postagens em um ano, Satoshi desapareceu sem explicação. Eles deixaram para trás uma tonelada de recursos inacabados, debates acalorados sobre sua visão para o Bitcoin e uma fortuna ainda intocada de US$ 64 bilhões em BTC. Perdemos muitos hackers por suicídio. Aaron Swartz. Gene Kan. Ilya Zhitomirskiy. James Dolan. Todos são vítimas do estigma e de uma epidemia que afetou o próprio progresso tecnológico. Imagine se o criador do Bitcoin tivesse morrido muito antes de poder realizá-lo. E se isso fosse verdade, o que teriam dado ao mundo se tivessem sido tratados com o respeito e a dignidade que mereciam? Hesito em especular sobre a identidade de Satoshi, já que o discurso geralmente varia de equivocado a totalmente idiota e antiético. Mas como Craig Wright afirma fraudulentamente que é responsável pela criação do Bitcoin, é importante revisitarmos o tópico e reacendermos a discussão sobre os cypherpunks que realmente construíram o Bitcoin. Quem quer que fosse Satoshi, ele essencialmente estava “sobre os ombros de gigantes” – o Bitcoin foi o culminar de décadas de pesquisa e discussão acumuladas dentro da comunidade cypherpunk. Neste sentido, Len foi claramente um contribuidor indireto. Ainda assim, é preciso perguntar quem realmente escreveu o código, executou o primeiro node e postou sob o pseudônimo de Satoshi. Para resumir e implementar a miríade de ideias nas quais o Bitcoin se baseou, esta pessoa ou grupo de pessoas precisaria de uma combinação única de conhecimentos em infra-estrutura de chave pública, criptografia acadêmica, concepção de redes P2P, arquitetura de segurança prática e tecnologia de privacidade. Eles provavelmente estariam profundamente enraizados na comunidade cypherpunk e próximos das figuras que provaram ser uma grande influência nas criptomoedas. Afinal de contas, eles teriam precisado da convicção ideológica e do espírito hacker para “arregaçar as mangas” e desenvolver anonimamente uma versão real de ideias que anteriormente tinham sido relegadas ao domínio da teoria. Ao refletir sobre a vida de Len, vejo muitas dessas mesmas características e acho que há uma possibilidade real de Len ter feito uma contribuição direta para o Bitcoin. Dada a atenção sem precedentes que a criptomoeda está recebendo, espero poder chamar a atenção para um dos “heróis anônimos” a quem devemos reconhecimento. Espero também que possamos refletir sobre a enorme importância do tratamento das doenças mentais e, em particular, das perturbações neurológicas funcionais, que merecem muito mais atenção.
2. Origens Mesmo em sua juventude, Len era um tecnólogo autodidata interessado em criptografia e desenvolvimento de protocolos. Apesar de morar em uma pequena cidade na Pensilvânia, aos 18 anos Len era membro da Internet Engineering Task Force (Força-Tarefa de Engenharia da Internet) responsável pelo protocolo TCP/IP que sustenta a Internet e mais tarde a rede do Bitcoin. “Sempre um menino estranho porque era inteligente”, Len foi diagnosticado com depressão quando era adolescente. Infelizmente, ele sofreu experiências traumáticas nas mãos de psiquiatras “quase sádicos”, experiências que provavelmente levariam alguém a suspeitar de supostas figuras de autoridade. Em 1999, Len mudou-se para a Bay Area e rapidamente se tornou um membro regular da comunidade cypherpunk. Ele foi morar com Bram Cohen, criador do Mojo e do Bittorrent, e foi contribuidor da lendária mailing list Cypherpunk, na qual Satoshi primeiro anúncio o Bitcoin. Outros hackers se lembram dele como inteligente e tranquilo, perseguindo um esquilo em uma reunião cypherpunk e correndo em um carro esporte com um cartão 'Get Out of Jail Free (Saída livre da prisão)', caso fosse parado. Em SF, Len se dedicou a defender as liberdades pessoais e a privacidade por meio de ação direta tecnológica e política. Aos 21 anos, ele ganhou as manchetes por organizar protestos contra a vigilância do governo e prender o hacker Dmitri Skylarov.
3. PGP No início de sua carreira, Len se destacou como uma autoridade em criptografia de chave pública – a base do Bitcoin. Aos 22 anos, ele deu palestras em conferências e fundou uma startup de cripto de chave pública com o famoso ativista de código aberto Bruce Perens. Depois que a startup entrou em colapso após a bolha das pontocom, Len se juntou à Network Associates para ajudar a desenvolver a criptografia PGP, central para o Bitcoin. Trabalhando no lançamento do PGP7 em 2001, Len configurou testes de interoperabilidade para implementações do OpenPGP, o que o colocou em contato com muitos pioneiros importantes da criptografia. Len também contribuiu para a implementação do OpenPGP no GNU Privacy Guard e trabalhou junto com o inventor do PGP, Phil Zimmerman, para inventar um novo protocolo criptográfico. Ao apresentar o Bitcoin, Satoshi disse que esperava que o Bitcoin pudesse ser “ a mesma coisa para o dinheiro” que a criptografia forte (ou seja, PGP) era para proteger arquivos. A generation ago, multi-user time-sharing computer systems had a similar problem. Before strong encryption, users had to rely on password protection…
Then strong encryption became available to the masses, and trust was no longer required. … It’s time we had the same thing for money.
Há uma geração, os sistemas de computadores multiusuários com compartilhamento de tempo enfrentavam um problema semelhante. Antes da criptografia forte, os usuários dependiam da proteção por senha...
Então a criptografia forte tornou-se disponível para as massas e a confiança não era mais necessária. … É hora de obtermos o mesmo para o dinheiro.
4. Hal Finney Na Network Associates, Len trabalhou com Hal Finney no PGP. Finney foi o segundo desenvolvedor do PGP e ajudou a desenvolver o padrão RFC 4880 para interoperabilidade com o OpenPGP. Ele também foi o primeiro e mais importante contribuidor do Bitcoin depois de Satoshi: Não é de surpreender que Finney seja um dos candidatos mais populares a Satoshi, embora isso implique que Finney falsificou suas extensas interações por e-mail com Satoshi e, ao mesmo tempo, contribuiu para o Bitcoin com seu nome real e uma identidade falsa separada. Finney também continuaria trabalhando no Bitcoin muito depois que Satoshi "seguiu em frente" em 2011.
5. Remailers Len e Finney compartilhavam uma habilidade muito rara e relevante: ambos eram desenvolvedores da tecnologia Remailer, precursora do Bitcoin. Propostos por David Chaum juntos às criptomoedas, remailers são servidores especializados para enviar informações de forma anônima ou pseudônima. Era muito comum usá-los ao contribuir para a lista de discussão Cypherpunk, que por sua vez foi construída sobre remailers distribuídos.  Diagrama de um Remailer Tipo II Enquanto os primeiros remailers simplesmente encaminhavam informações enquanto ocultavam a identidade do remetente, protocolos posteriores, como o Mixmaster (o remailer mais popular), dependiam de nodes descentralizados para distribuir blocos criptografados de informações de tamanho fixo em uma rede P2P. A arquitetura do Bitcoin é muito semelhante à dos remailers, exceto que seus nodes transmitem dados de transações em vez de mensagens. Em 1997, o fundador cripto-anarquista Tim May chegou a propor uma moeda digital baseada em remailers. Como desenvolvedor líder, operador de node e principal mantenedor do Mixmaster, Len era um excelente especialista em tecnologia de remailer. Ele também implementou tecnologia semelhante como engenheiro de sistemas e arquiteto de segurança do Anonymizer Privacy Guard. Os remailers não foram apenas um precursor tecnológico direto do Bitcoin, mas também foram fundamentais para sua história intelectual. No artigo “ Why Remailers (Por que remailers)”, Finney argumentou que os remailers eram a base de uma economia digital anônima. Remailers represent the “ground floor” of this house of ideas — the ability to exchange messages privately, without revealing our true identities. In this way we can engage in transactions, show credentials, and make deals, without government or corporate databases tracking our every move.
One Cypherpunk vision includes the ability to engage in transactions anonymously, using “digital cash”. … this is another area where anonymous mail is important.
Os remailers representam o “piso térreo” desta casa de ideias – a capacidade de compartilhar mensagens de forma privada sem revelar nossas verdadeiras identidades. Isso nos permite realizar transações, fornecer referências e fazer negócios sem que bancos de dados governamentais ou corporativos rastreiem cada movimento nosso.
Uma visão do Cypherpunk inclui a capacidade de realizar transações anônimas usando “dinheiro digital”. …esta é outra área onde a correspondência anônima é importante. Os operadores de remailers foram os primeiros a reconhecer a necessidade de criptomoedas: sem a possibilidade de pagamentos anônimos, os remailers tiveram de ser operados de forma altruísta às custas do seu operador. Isso causou problemas de escalabilidade e resultou em spam e abuso sendo um problema constante. É por isso que muitos conceitos fundamentais das criptomoedas surgiram da necessidade de um remailer com fins lucrativos e resistente ao abuso: Ian Goldberg e Ryan Lackey (ambos conhecidos por Len) foram figuras importantes na comunidade Remailer que trabalharam em uma criptomoeda inacabada chamada HINDE em 1998. Mais tarde, Ian criou vários clientes de dinheiro eletrônico iniciais e Ryan mais tarde tornou-se CSO da Tezos. Consequentemente, a segunda postagem de Satoshi sobre o Bitcoin afirma que pagar para enviar e-mail é o primeiro caso de uso funcional do Bitcoin. Initially it can be used in proof-of-work applications for services that could almost be free but not quite.
It can already be used for pay-to-send e-mail. The send dialog is resizeable and you can enter as long of a message as you like.
Inicialmente, ele pode ser usado em aplicativos de prova de trabalho para serviços que poderiam ser quase gratuitos, mas não exatamente.
Já pode ser usado para e-mails pay-to-send (pague para enviar). O tamanho da caixa de diálogo de envio pode ser alterado e você pode inserir uma mensagem de qualquer tamanho.
6. Adam Back Na pequena comunidade de remailers, o CEO da Blockstream, Adam Back, cruzou o caminho de Len – a primeira pessoa a se comunicar com Satoshi. O interesse de Back em criptomoedas começou com a administração de um remailer e ele desenvolveu o sistema de prova de trabalho HashCash para operadores de remailer combaterem o spam e ataques DDOS. Mais tarde, Satoshi usou o HashCash como base para a mineração do Bitcoin.Sabemos que Len trabalhou diretamente com Back e o listou como colaborador de um artigo de pesquisa e de um memorando do Mixmaster. Ambos trabalharam em inúmeras implementações do OpenPGP e estavam conectados na rede confiável PGP um do outro. Curiosamente, o próprio Back sugeriu que Satoshi pode ter sido um desenvolvedor do Remailer, observando que os desenvolvedores “aplicariam sua própria tecnologia” para contribuir sob pseudônimos para discussões sobre protocolos criptográficos. Ao contrário de muitos Cypherpunks discutidos, sabemos que Len fez extensas contribuições com pseudônimos para a lista de discussão Cypherpunk via remailers.  A resposta de Bram Cohen a este artigo sugere que ele e Hal Finney podem ter trabalhado juntos sob um pseudônimo
7. Chaum e COSIC Após o ensino médio, Len trabalhou para sustentar sua família e nunca teve a oportunidade de frequentar a faculdade. No entanto, em 2004, ele garantiu o “emprego dos sonhos” como pesquisador e estudante de pós-graduação no COSIC, o Computer Security and Industrial Cryptography Research Group (Grupo de Pesquisa em Segurança de Computadores e Criptografia Industrial) de K.U. Leuven na Bélgica. O consultor Ph.D. de Len no COSIC não era outro senão o “pai da moeda digital” David Chaum. Embora Chaum tenha lançado as bases para todo o movimento cypherpunk e todas as criptomoedas, poucos poderiam afirmar ter trabalhado diretamente com ele. Algumas das principais conquistas de Chaum: “[Chaum] stands in the thick of a movement that seems unstoppable — the digitization of money … the wild card in the era of digital money is anonymity, and David Chaum thinks we’re in trouble without it”
“[Chaum] está no meio de um movimento que parece imparável – a digitalização do dinheiro… o curinga na era do dinheiro digital é o anonimato, e David Chaum acredita que sem ele estaremos em apuros” Embora o Digicash tenha falhado (em parte devido à sua dependência de sistemas centralizados), Chaum queria criar uma segunda moeda digital que oferecesse uma combinação de anonimato e praticidade. Enquanto muitos viam o seu fracasso como prova de que o dinheiro digital era inviável, Satoshi defendeu as “ velhas moedas Chaumianas” ao mesmo tempo que reconhecia que o dinheiro digital era inviável devido a problemas causados pela centralização. A lot of people automatically dismiss e-currency as a lost cause because of all the companies that failed since the 1990’s. I hope it’s obvious it was only the centrally controlled nature of those systems that doomed them.
Muitas pessoas descartam automaticamente a moeda eletrônica como uma causa perdida por causa de todas as empresas que faliram desde a década de 1990. Espero que seja óbvio que foi a natureza controlada centralmente destes sistemas que os condenou.
8. Pesquisa de Len Len trabalhou no COSIC na Bélgica até sua morte em 2011. Durante esse tempo, ele acumulou impressionantes 45 Publicações e 20 cargos em comitês de conferências. A pesquisa de Len era focada no desenvolvimento de protocolos para melhorar a privacidade com “verdadeira aplicabilidade global” e código funcional. Seu projeto principal (apoiado por Bram Cohen) foi o Pynchon Gate, uma evolução da tecnologia de remailer que permitiu a recuperação de informações pseudônimas em uma rede de nodes distribuídos sem terceiros confiáveis.  Pynchon Gate e meta-index + arquitetura de bucket pool Este trabalho foi de grande importância para o Bitcoin - à medida que o trabalho no Pynchon Gate progredia, Len tornou-se cada vez mais focado em encontrar soluções para a Byzantine Fault (ou Falha Bizantina/Problemas Gerais Bizantinos), que foi um grande obstáculo para redes P2P anteriores.  Diagrama da Byzantine Fault (Falha Bizantina) No contexto da computação distribuída, a Byzantine fault tolerance (tolerância a falhas bizantina) refere-se à capacidade de uma rede permanecer funcional mesmo quando os nodes estão comprometidos ou não são confiáveis. A falha bizantina foi um dos maiores problemas que precisavam ser resolvidos para uma criptomoeda segura e descentralizada, sem gastos duplos ou a necessidade de terceiros confiáveis. A principal inovação de Satoshi foi um sistema de contabilidade de “entrada tripla” que resolveu esse problema usando a blockchain introduzido por Chaum. Durante o desenvolvimento do Bitcoin em 2008-2010, Len tornou-se cada vez mais ativo na criptografia financeira. Ele se juntou à International Financial Cryptography Association e deu uma palestra na Financial Cryptography and Data onde também ocupou um assento no comitê. Esta última foi fundada por Robert Hettinga, um dos primeiros e proeminentes defensores do dinheiro digital, que foi um tema importante nas conferências.
9. Satoshi como acadêmico Amplas evidências sugerem que Satoshi esteve ativo na academia durante o desenvolvimento do Bitcoin, uma ideia promovida pelo fundador da Bitcoin Foundation, Gavin Andersen. “I think he’s an academic, maybe a post-doc, maybe a professor who just doesn’t want the attention.”
"Acho que ele é um acadêmico, talvez um pós-doutorado, talvez um professor que simplesmente não quer atenção." As postagens e comentários de código aumentaram acentuadamente durante as férias de verão e inverno, mas diminuíram com o tempo, de volta ao final da primavera e ao final do ano, quando um acadêmico estaria passando por exames finais.  Postagens de Satoshi no bitcointalk.org por data A estrutura idiossincrática do código do Bitcoin também sugere que Satoshi tinha formação acadêmica. Ele foi descrito como "brilhante, mas desleixado" e evita práticas tradicionais de desenvolvimento de software, como testes unitários, mas apresenta uma arquitetura de segurança de ponta e um conhecimento especializado de criptografia acadêmica e economia. Quando o famoso pesquisador de segurança Dan Kaminsky revisou pela primeira vez o código de Satoshi, ele tentou penetrá-lo com nove explorações diferentes, mas ficou surpreso que Satoshi já os tinha previsto e consertado todos eles. "I came up with beautiful bugs, but every time I went after the code there was a line that addressed the problem. … I’ve never seen anything like it."
“Eu achei alguns bons bugs, mas toda vez que eu conferia o código, havia uma linha que resolvia o problema… nunca vi nada parecido.” Isto poderia indicar que Satoshi e Kaminsky compartilharam experiência e conhecimento em segurança da informação. Coincidentemente, Len e Kaminsky foram coautores e apresentaram um artigo demonstrando métodos para atacar infraestruturas de chave pública. Além disso, o white paper do Bitcoin foi publicado em um meio raramente encontrado na lista de discussão Cypherpunk – um artigo de pesquisa formatado em LaTeX com armadilhas acadêmicas, como resumo, conclusão e citação do MLA. Compare isso com outras propostas como Bitgold e b-money que eram postagens de blog não estruturadas.
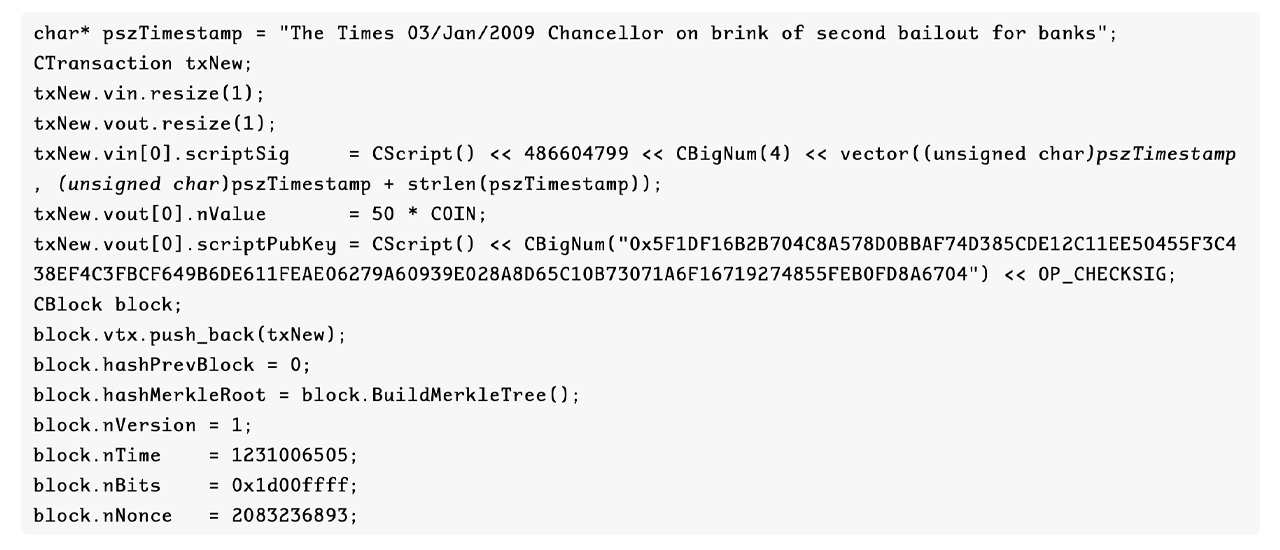
10. Satoshi na Europa Como o COSIC estava sediado em Leuven, Len morou na Bélgica durante o desenvolvimento do Bitcoin. Isso é importante porque vários fatos indicam que Satoshi estava baseado na Europa - o foco principal de uma investigação inicial feita pelo The New Yorker. As escritas de Satoshi apresentam grafias e escolhas de palavras típicas do inglês britânico, como "bloody hard", "flat", "maths", grey" e o formato de data dd/mm/aaaa. No entanto, Satoshi também se refere a Euro em vez de Libra. O bloco gênesis do Bitcoin também incluiu uma manchete da edição diária do jornal (“The Times 03/Jan/2009 Chancellor on brink of second bailout for banks” / The Times 03/Jan/2009 Chanceler à beira do segundo resgate bancário). Este título referia-se especificamente à versão impressa, que foi distribuída apenas no Reino Unido e na Europa. Em 2009, o The Times era um dos 10 principais jornais da Bélgica e “ muito usado por cientistas e pesquisadores por causa de sua ampla disponibilidade em bibliotecas e seu extenso índice.” Estas pistas deixam-nos com um paradoxo: sugerem que Satoshi era europeu, mas alguém com as competências e experiência necessárias com as principais influências do Bitcoin provavelmente teria sido americano. Grande parte da comunidade cypherpunk se uniu para conferências e encontros, o que é uma das razões pelas quais um número desproporcional veio da América, especialmente SF. Os empregos que teriam oferecido experiência profissional de ponta em segurança da informação e criptografia também estavam concentrados nos EUA. Estranhamente, Len usou o mesmo inglês britânico de Satoshi, apesar de ser americano. Uma análise do histórico de postagens de Satoshi sugere que trata-se de uma "coruja noturna" europeia que trabalhou no Bitcoin, depois de voltar do trabalho ou da escola durante o dia. A certa altura, Satoshi também afirmou que houve um aumento na dificuldade de mineração “ontem”, que não seria verdade se morasse(m) em nos EUA. Assuming Satoshi lived a life outside Bitcoin, he did so during the working/academic day when he was largely away from his computer at home … if Satoshi lived in a BST timezone he worked mostly at night, often into the small hours
Supondo que Satoshi vivia uma vida fora do Bitcoin, então ele o fazia durante o dia de trabalho/escola, durante o qual ele ficava quase sempre longe de seu computador em casa... se Satoshi morasse em um fuso horário BST, ele trabalhava principalmente à noite, muitas vezes até as primeiras horas da manhã E se examinarmos o histórico de tweets de Len, veremos a data e hora das postagens e commits de código de Satoshi correspondem em grande parte aos horários de atividade noturna do próprio Len.  Postagens de Satoshi no bitcointalk.org por data hora do dia (BST)  Tweets de @lensassaman por hora (BST)
11. Redes P2P Embora o Bitcoin não tenha sido a primeira criptomoeda, foi a primeira a ser baseada em uma rede P2P totalmente distribuída. A importância disso é enfatizada na primeira menção de Satoshi ao Bitcoin: I’ve been working on a new electronic cash system that’s fully peer-to-peer, with no trusted third party
Tenho trabalhado em um novo sistema de dinheiro eletrônico que é totalmente peer-to-peer, sem terceiros confiáveis Para construir o Bitcoin, Dan Kaminsky explicou que Satoshi precisava “entender de economia, criptografia e redes P2P”, e Len teve uma exposição incomumente precoce e íntima a todos os três e sua aplicação em moedas digitais.  Bram e Len em uma entrevista sobre a CodeCon Enquanto estava em SF, Len viveu e colaborou com Bram Cohen, criador do protocolo P2P mais amplamente utilizado: o BitTorrent. Durante este período (2000-2002), Bram desenvolveu uma rede P2P revolucionária chamada MojoNation que usava uma moeda digital “Mojo Tokens”, tornando-se uma das primeiras moedas digitais a ter um lançamento público funcional. Na economia P2P da MojoNation, “tokens” poderiam ser trocados para armazenar arquivos que seriam criptografados e codificados em “blocos” que seriam carregados em uma rede distribuída de nodes que hospedam um ledger público, reminiscente do próprio sistema de contabilidade bilateral distribuída do Bitcoin. O Mojo não era apenas um token de liquidação interno, mas uma moeda completa – podia ser trocado por dólares e vice-versa. Algumas das primeiras discussões sobre tokenomics dizem respeito à mecânica dos Mojo Tokens. A unit of Mojo represents a slice of the current capabilities of the system as a whole. If you perform work for me now I give you credits, in the future when the network is larger those credits will represent a slice of a much larger pie and so have increased in value when you spend them.
Uma unidade Mojo representa uma parte das capacidades atuais do sistema como um todo. Se você trabalhar para mim agora, eu lhe darei créditos. No futuro, à medida que a rede crescer, estes créditos representarão uma fatia de um bolo muito maior e, portanto, aumentarão de valor à medida que os gasta. Satoshi discute a tokenomics de uma forma muito semelhante: It has the potential for a positive feedback loop; as users increase, the value goes up, which could attract more users to take advantage of the increasing value.
Existe potencial para um ciclo de feedback positivo; À medida que o número de usuários aumenta, o valor aumenta, o que poderia motivar mais usuários a se beneficiarem do valor crescente. A economia da MojoNation, embora visionária, entrou em colapso rapidamente devido à hiperinflação. Satoshi conscientemente projetou o Bitcoin para evitar esse destino por meio da deflação integrada e da não dependência de um servidor central de “mint”. Em 2001, Bram iniciou o BitTorrent. Como uma alternativa P2P ao centralizado Napster, o BitTorrent prenunciou a topologia distribuída e baseada em nodes e o sistema de consenso do Bitcoin, bem como seu sistema de incentivo em nível de protocolo. O BitTorrent inovou em redes como a Gnutella não apenas no nível técnico, mas também através do uso de incentivos econômicos e da teoria dos jogos.  Design do Bittorrent comparado ao Napster Prescientemente, Len disse a Bram que “o BitTorrent o tornaria maior do que Sean Fanning [o fundador do Napster]”. Posteriormente, Satoshi fez referência ao Napster ao explicar a necessidade de uma rede totalmente descentralizada. Governments are good at cutting off the heads of a centrally controlled networks like Napster, but pure P2P networks like Gnutella and Tor seem to be holding their own.
Os governos são bons em cortar cabeças de redes controladas centralmente como o Napster, mas redes puramente P2P como Gnutella e Tor parecem estar se aguentando. Coincidentemente Len e Roger Dingledine, fundador do Tor, trabalharam no protocolo remailer Mixminion co-apresentaram na Black Hat e cofundaram a HotPETS Conference. Em 2002, Len e Bram co-fundaram uma conferência chamada CodeCon, que se concentrava em “projetos altamente práticos com código funcional”. Na CodeCon 2005, Finney apresentou a prova de trabalho reutilizável por meio de um cliente BitTorrent modificado que enviava moeda digital via P2P. Um comentarista descreveu isso da seguinte maneira: …the world’s first transparent server, which could facilitate a world of distributed, cooperating RPOW servers.
…o primeiro servidor transparente do mundo que poderia permitir um mundo de servidores RPOW distribuídos e cooperantes. A moeda digital foi um tópico importante na primeira CodeCon, que incluiu uma demonstração do HashCash de Adam Back, bem como a apresentação de Zooko da Mnet, um sucessor totalmente aberto e descentralizado da MojoNation. O Mojo não estava vinculado a uma única empresa e poderia ser auditado de forma independente, ambos os quais Satoshi considerou cruciais.  Screenshot do cliente Mnet Os cofundadores da MojoNation, Zooko Wilcox e Jim McCoy, também provaram ser inspirações para os pioneiros do Bitcoin e das criptomoedas. Zooko foi um dos primeiros colaboradores de Satoshi e funcionário de David Chaum na Digicash. Quando Satoshi lançou o Bitcoin v0.1 no Bitcoin.org, ele incluiu um link para o blog de Zooko. Mais tarde, Zooko fundou a principal criptomoeda Zcash, com foco na privacidade. Ele criou o frequentemente discutido “ Zooko's Triangle (Triângulo de Zooko)”.  “O Zooko's Triangle (Triângulo de Zooko) é um trilema de três propriedades geralmente consideradas desejáveis para nomes de participantes em um protocolo de rede. Human meaningul / Decentralized / Secure (Humano significativo / Descentralizado / Seguro)” McCoy também tem uma enorme influência na criptomoeda, e Ryan Selkis, do Digital Currency Group, expressou sua crença de que McCoy poderia ser Satoshi.
12. Hacktivismo Mesmo para os padrões da comunidade cypherpunk, tanto Len quanto Satoshi tinham crenças ideológicas particularmente fortes e um compromisso com o conhecimento aberto. I wish you wouldn’t keep talking about me … maybe instead make it about the open-source project and give more credit to your dev contributors
Gostaria que vocês parassem de falar sobre mim... talvez vocês prefiram falar sobre o projeto de código aberto e dar mais crédito aos seus desenvolvedores A abordagem “hacktivista” de Satoshi para distribuir Bitcoin por meio de um projeto gratuito, de código aberto e de base contrasta fortemente com seus antecessores. Chaum, Stefan Brand, eCash e outros adotaram uma abordagem muito diferente: registraram patentes, fundaram empresas de capital fechado apoiadas por capital de risco e tentaram impulsionar a adoção por meio de parcerias corporativas. Isso foi consistente com as extensas contribuições de Len para projetos de código aberto como PGP, Mixmaster, GNU Privacy Guard e outros, bem como com sua vasta experiência como voluntário em grupos como o Shmoo Group.  "Len também tentou me convencer a publicar o Bittorrent sob pseudônimo, o que parece indicar algo" - Em resposta a esta história, Bram explicou que Len tinha uma queda por publicações anônimas Satoshi aludiu às suas tendências ideológicas em diversas ocasiões, dizendo que o Bitcoin é "muito atraente para o ponto de vista libertário" e que poderia “vencer uma grande batalha na corrida armamentista e conquistar um novo território de liberdade por vários anos”. Len também foi apaixonado pela necessidade de proteger o conhecimento aberto e o avanço tecnológico contra interferências corporativas e governamentais. The quest for knowledge is a fundamental part of being human. Any kind of prior restraint against that is in my opinion a violation of our freedom of thought and conscious. So, not only am I hopeful that we can avoid overly restrictive knee-jerk legislation. …. I don’t want to see anyone build a framework that could be misapplied for that purpose.
A busca pelo conhecimento é parte fundamental do ser humano. Na minha opinião, qualquer relutância anterior em fazê-lo representa uma violação da nossa liberdade de pensamento e de consciência. Portanto, não estou apenas confiante de que poderemos evitar uma legislação excessivamente restritiva e instintiva. …. Não quero que ninguém crie uma estrutura que possa ser abusada para esse fim.
13. Fim Assim como Satoshi criou o Bitcoin por trás de um pseudônimo, Len foi, de certa forma, forçado a viver por trás de sua própria personalidade. Após um incidente em 2006, Len sofreu convulsões não epilépticas cada vez mais graves e problemas neurológicos funcionais contribuíram para piorar a depressão contra a qual ele lutava desde a adolescência. Como vítima do estigma, Len “ sentiu que precisava manter a fachada de ser o mesmo cara hipercompetente” e foi “tinha um medo absoluto” de que a deterioração de sua saúde significasse o fim de seu trabalho e decepcionasse as pessoas de quem ele gosta. Apesar desses desafios, Len continuou a trabalhar até meses antes de sua morte, contribuindo para e até apresentando na Dartmouth. Infelizmente, ele conseguiu esconder a gravidade de sua situação de quase todas as pessoas em sua vida. There were very very few people who had any idea just how far things had gone … the one refrain I heard over and over was “we never knew, it seemed like he was doing fine”.
Havia muito, muito poucas pessoas que tinham ideia de quão longe as coisas tinham ido... o único refrão que eu ouvia era "nunca soubemos, parecia que ele estava bem."  Len apresentando na Dartmouth pouco antes de sua morte Da maneira como Len construiu ideias que vieram antes dele, você tem a sensação de que ele se dedicou a construir coisas que sobreviveriam a ele, uma das razões pelas quais ele estava comprometido com o código aberto e o conhecimento aberto. This is our heritage, this research, these ideas that we have, that is leading to knowledge that no human in history has had the opportunity to have before, this is what we’re going to be handing down to future generations. We need to make sure we are not backed into a corner where we are not able to distribute this research to others, and that this isn’t locked up in IP lawyer vaults.
Esta é a nossa herança, esta investigação, estas ideias que temos que levam a conhecimentos que nenhum ser humano na história foi capaz de ter antes, é isso que iremos transmitir às gerações futuras. Precisamos garantir que não seremos encurralados, onde não possamos partilhar esta investigação com outros, e que ela não fique trancada nos cofres dos advogados de PI. Quando Len faleceu em 2011, foi uma grande perda para o Cypherpunk e toda a comunidade tecnológica, fato que se refletiu na grande manifestação de lembrança e simpatia que se seguiu. Um comentário em particular chama minha atenção: uma postagem de “pablos08”. no Hacker News: I became friends with Len and we were coconspirator cypherpunks at a time when that was a wild frontier. We were reimagining our world, riddled with cryptosystems that would mathematically enforce the freedoms that we treasured. Anonymous remailers to preserve speech without fear of retribution; onion routers to ensure nobody could censor the internet; digital cash to enable a radically free economy. We have schemes to decentralize & distribute everything.
We imagine complex and esoteric threats to problems we might someday have — we architect futuristic protocols to insulate against those threats. All this is a highly academic geek utopia exercise. I tend to keep it that way, but Len wanted to get his hands dirty.
Cypherpunks write code.
Tornei-me amigo de Len e éramos co-conspiradores cypherpunks numa época em que isso era uma fronteira selvagem. Reimaginamos o nosso mundo, repleto de criptossistemas que reforçariam matematicamente as liberdades que valorizávamos. Remailers anônimos para preservar a linguagem sem medo de retaliação; onion routers para garantir que ninguém possa censurar a Internet; dinheiro digital para permitir uma economia radicalmente livre. Temos planos de descentralizar e distribuir tudo.
Imaginamos ameaças complexas e esotéricas a problemas que um dia poderemos ter – desenvolvemos protocolos futuristas para nos protegermos contra essas ameaças. Tudo isso é um exercício de utopia geek altamente acadêmico. Costumo deixar por isso mesmo, mas Len queria sujar as mãos.
Cypherpunks escrevem código. Posfácio: Por favor, respeite a privacidade e a saúde emocional da família e amigos de Len. O laptop de Len foi criptografado e a senha foi perdida. Invadir suas vidas privadas não é apenas antiético, mas também inútil. …I loved him and I miss him. It doesn’t mean I know everything there was to know.
He used FileVault. I do not know what his password was. No matter how much you want to know whether he was Satoshi, it is impossible for me to access his laptop or any files on it. That door is closed.
...Eu o amava e sinto falta dele. Isso não significa que eu saiba tudo o que há para saber.
Ele usou o FileVault. Não sei qual era a senha dele. Não importa o quanto você queira saber se ele era Satoshi, é impossível para mim acessar seu laptop ou os arquivos nele contidos. Esta porta está fechada.
Conclusão/Questionamentos Para os que leram até aqui, parece realmente um tema muito bem estruturado, afinal, o jogo de "coincidências" joga a favor da narrativa (que, diga-se de passagem, foi muito bem enveredada pelo autor do artigo!). Mas o que seriam das matérias especulativas sem os famosos contrapontos? Ainda dentre os poucos comentários do artigo original no Medium, podemos encontrar alguns usuários que contribuíram com esse embate de fatos, sendo o principal deles, em meu entender, este: E, decerto, algumas postagens de Len em seu Twitter divagam sobre o tema e, em alguns casos, até o criticam - talvez não de forma tão veemente, porém assumindo um posto de alguém que não estaria diretamente ligado ao tópico. Mas... se Len estava tão acostumado a utilizar pseudônimos para suas publicações, o que o impediria de estabelecer uma narrativa confrontante, buscando justamente fortalecer seus pontos fortes e corrigir os seus fracos? Dizer que alguém como ele não tinha formas e motivações próprias para operar sob anonimato é, em meu entendimento, aí sim utópico. Satoshi ou "meramente" Sassaman, Len deixou um legado que certamente será perpetuado por gerações... e, por isso: obrigado! ------------ Notas:- Infelizmente, alguns links do artigo não se encontram mais disponíveis. Para manter sua plena fidedignidade, optei por mantê-los integralmente. Caso existam links alternativos para os conteúdos indicados, deem um grito e incluo como uma respectiva referência;
- Não tenho o objetivo de remover, de quaisquer formas, a anonimidade de Satoshi! Respeito sua opção de não exposição e, bom, entendo que algum motivo para fazê-lo ele(s) teve(tiveram) - seja qual for. Como trata-se de um "caso post mortem" e de alguém doxxed na cena da criptografia, com um histórico e legado gigantescos para nossa esfera, achei mais do que digno disseminá-lo!
|
|
|
|
SEJA UM WINR (VENCEDOR) COM A JUSTBET Totalmente descentralizada e autônoma, a JustBet é direcionada ao incentivo de envolvimento a longo prazo e a fidelidade do cliente.
A JustBet é o primeiro protocolo de jogo online e sistema de loteria totalmente auto-sustentável, de propriedade da comunidade. A JustBet foi criada não apenas para criar uma experiência de jogo completamente justa, mas também para compartilhar a maioria de seus ganhos com seus usuários, a fim de criar um modelo de envolvimento autossustentável e de longo prazo que nenhuma outra plataforma pode oferecer.COMO A JUSTBET FUNCIONA? O protocolo JustBet opera de forma autônoma com algoritmos pré-criados para cada jogo - com base na quantia que um jogador apostou, o usuário cunhará automaticamente tokens WINR nativos na plataforma a uma taxa pré-determinada pelo contrato inteligente para cada período até que o token atinja o supply máximo . Cada vez que um usuário aposta, o valor total apostado será convertido em um número de tokens WINR. Este conceito é chamado Proof-of-Wagering.
Enquanto jogam os jogos da JustBet, os usuários da plataforma simultânea e automaticamente exploram os tokens WINR!Comprovadamente justoO uso da tecnologia blockchain cria um ledger on-line facilmente auditável e totalmente transparente, enquanto a plataforma JustBet exibe dinamicamente a reserva, o valor apostado e o valor ganho para cada jogo no período atual. Ao oferecer um nível de transparência incomparável na indústria de jogos, o protocolo JustBet pode garantir melhor autonomia e se sustentar sem a necessidade de uma autoridade central.
O recurso comprovadamente justo da JustBet usa funções hash criptográficas para garantir que nem os fornecedores nem os usuários possam trapacear antes do jogo começar - além das soluções de imparcialidade mais usadas, o sistema comprovadamente justo da JustBet usa um hash blockchain como aleatorizador de números.
Todos os jogos e protocolos da JustBet são de código aberto e transparentes - qualquer pessoa e todos podem examinar e auditar a justiça, a autonomia e os cálculos aleatórios da JustBet.Algoritmos de receita e reservaTodo contrato inteligente deve ter dinheiro suficiente antes de permitir que as pessoas apostem e antes que ele possa gerar ganhos. Além disso, os acordos vencedores devem ser feitos instantaneamente através de protocolos de manipulação de dinheiro baseados na blockchain. Este é apenas o ecossistema que a JustBet oferece.
O algoritmo incorporado do protocolo JustBet ajustará dinamicamente as apostas mínima e máxima a cada 10 minutos, dependendo do tamanho médio das apostas feitas recentemente e da quantidade e liquidez das reservas que o protocolo específico do jogo tem naquele momento. Dessa forma, as reservas de jogos da JustBet mantêm sua solvência e os ganhos sempre podem ser pagos, até apostas máximas.
O algoritmo embutido de cada protocolo dos jogos da JustBet avalia a quantidade total de dinheiro que está sendo jogada para determinar a reserva mínima que deve ser mantida para manter a liquidez.JOGOS DA JUSTBET Na JustBet, os algoritmos integrados calculam continuamente e, em seguida, selecionam e estabelecem as melhores decisões operacionais disponíveis matematicamente. Todo contrato de jogo da JustBet é conectado ao contrato roteador. Quando um jogo é jogado, uma função de ganhar ou perder é acionada dependendo do resultado do jogo (função winr.mint e minting de winr). Cada jogo tem um espaçamento entre um conjunto predeterminado de números. Por exemplo, para dados, o protocolo limita os números entre 1 e 100. Para cada aposta, o protocolo recebe o hash da transação da aposta na blockchain. O protocolo combina o hash do bloco, o timestamp e a dificuldade do bloco da transação. O protocolo então obtém o número inteiro dessa combinação como o número aleatório. O protocolo então usa esse número aleatório como o número vencedor para o resultado do jogo.
Os jogos da JustBet são criados usando a margem mínima da casa e os jogadores podem testar a justiça de cada jogo de forma transparente!A JustBet oferecerá uma grande linha de jogos que todos os usuários poderão jogar em um ambiente totalmente descentralizado e autônomo, sem intervenção humana. Aqui está uma lista de alguns dos jogos que você poderá jogar. Não se esqueça que o USDT (Tether) é diretamente jovável na plataforma JustBet ao lado do TRX (token Tron). A fórmula de cunhagem USDT WINR é exatamente a mesma que a fórmula TRX WINR. Dice Moon Slot Machine Flip Coin Roulette Poker Baccarat BlackJack Minesweeper Keno Sic Bo COMO FUNCIONA A DISTRIBUIÇÃO DO TOKEN WINR? Proof of Wagering (Prova de Aposta)Os usuários podem criar tokens WINR enquanto jogam na plataforma JustBet. Os tokens WINR são gerados (cunhados) pela Poof-of-Wagering (Prova de Apostas). Em cada período de minting, existe uma certa quantia predeterminada a ser cunhada. Haverá 3 ondas únicas e um total de 3 fases dentro de cada onda, totalizando 9 ondas únicas totais de distribuição de tokens. Cada onda e fase terá diferentes quantidades de tokens alocados a eles.
Os tokens disponíveis para minting devem ser cunhados no endereço do desenvolvedor com uma proporção de 1:1 à medida que os usuários fazem o minting. Portanto, assim que os usuários tiverem cunhado 2.887.500.000 de WINR, o endereço do desenvolvedor deverá receber o mesmo valor em tempo real. Na página de mineração, a barra Progresso é o progresso geral de mineração de todos os tokens disponíveis para cunhagem.Nove fases de distribuição de tokens exclusivasHá um total de nove fases em que os tokens serão cunhados com um número decrescente de tokens em cada fase subseqüente. Portanto, jogadores que participam de fases iniciais podem antecipar mais tokens do que aqueles que participam de fases posteriores. O WINR continuará funcionando e será distribuído até que todos os tokens tenham sido desembolsados. Após a 9ª fase de minting dos tokens, todos aqueles armazenados em reserva nas compras de loteria serão cunhados toda vez que a pool de reserva de tokens atingir 1 milhão de tokens. Isso manterá os jogadores altamente engajados, pois haverá constantemente mais tokens para ganhar pela participação.Como a receita é distribuída?Os ganhos da receita são distribuídos em duas pools: 80% dos ganhos vão para a pool de ganhos e 20% dos ganhos vão para a pool de loteria. A quantia de token distribuída em cada período será determinada pelas seguintes equações (observe que tanto TRX quanto USDT são processados no mesmo contrato WINR):
O valor da aposta em TRX / total da aposta em TRX ontem * Fórmula da pool
O valor da aposta em USDT / total da aposta em USDT ontem * Fórmula da pool
Consulte nosso whitepaper na seção Gaming Platform Management Systems (Sistemas de Gerenciamento de Plataformas de Jogos) para obter mais informações sobre a fórmula da pool e cálculos de ganhos.COMO OS TOKENS WINR SÃO USADOS? Realizar staking para o aridrop diários dos ganhosAproximadamente 60 minutos após o protocolo JustBet determinar os ganhos diários, a pool do airdrop distribuirá automaticamente os ganhos para os endereços elegíveis que estavam realizando o staking no período anterior.
Os tokens também devem ser aplicados por 24 horas completas para serem elegíveis para recompensas. Este é o período de envelhecimento. Os endereços que desbloqueiam tokens sob staking antes da distribuição não são elegíveis para pagamento de airdrops dos ganhos. Cada staking espera ao menos 1 dia em _passiveStake. Não há ganhos neste período de tempo. Quando a função winr.tick() é executada (é executada todos os dias pelo router.tick), o passiveStakes encaminha os fundos para o activeStakes.
Os endereços que realizaram o staking com sucesso dentro do período ganharão automaticamente sua parte dos ganhos proporcionalmente. Quando um usuário retira tokens WINR, seu endereço perde a elegibilidade para o lançamento de ganhos imediatamente durante esse período. Os usuários devem aplicar seus tokens por 24 horas completas para se tornarem elegíveis ao recebimento dos ganhos no dia seguinte. Portanto, se um usuário começar a realizar o staking em um período, seus tokens serão elegíveis para o lançamento no próximo período.
A cada 24 horas (por dia), 80% dos ganhos da plataforma serão compartilhados com os usuários que realizarem o staking de seus tokens WINR nesse período.Comprando bilhetes para a loteria semanalOs usuários compram bilhetes enviando tokens WINR para o contrato inteligente da loteria. Quanto mais ingressos um usuário adquirir, mais chances ele terá de ganhar na loteria. A cada segunda-feira, toda semana às 17:00 UTC, o contrato inteligente gera automaticamente um conjunto de 5 números aleatórios, de 1 a 20, para a loteria desse período. Se houver um ou mais vencedores, esses vencedores receberão uma parcela igual do valor total mantido no contrato inteligente.
Se não houver bilhetes vencedores, o valor do contrato inteligente da loteria será automaticamente transferido para o próximo período. Os bilhetes são válidos apenas para o período da loteria em que são comprados. Os jogadores podem participar novamente comprando bilhetes de loteria adicionais com tokens WINR para comprar novos ingressos para o próximo sorteio.
No final de cada período (24 horas), 20% de todos os ganhos gerados pela plataforma são enviados para o contrato inteligente da loteria.Negociação (compra e venda) em uma ExchangeOs usuários podem vender seus tokens WINR cunhados em exchanges com outras pessoas que desejam especular, comprar um ingresso para a loteria semanal ou fazer parte do lançamento periódico dos ganhos. Os usuários que desejam participar da loteria, mas que não possuem tokens WINR, podem comprar seus tokens WINR em uma exchange e, em seguida, enviá-los para um contrato inteligente de loteria para participar, onde todos podem ser um WINR (VENCEDOR)!INITIAL EXCHANGE OFFERING (IEO) DA JUSTBET Detalhes da Venda Data da IEO: 18 de Agosto de 2020 Hospedada por: BitMart Hard Cap: US$ 28.000 Preço por token WINR: US$ 0.0005Supply do Token Supply Total: 10.000.000.000 WINR Rodadas totais de minting: 9 Total de WINR disponíveis para minting: 6.000.000.000 WINR Pre-Minted para Seed Investors (desbloqueado após o período de 1 ano): 500.000.000 WINR Pre-Minted para Parceiros: 600.000.000 WINR Pre-Minted para Promoções e Futuros parceiros: 144.000.000 WINR Pre-Minted para a equipe de desenvolvimento (desbloqueado após o período de 1 ano): 2.700.000.000 WINR Pre-Minted para Venda: 56.000.000 WINR |
|
|
|
IMPORTANTE: Devido ao ocorrido na outra votação, estou criando uma nova enquete apenas com as entradas elegíveis!
Além do voto na enquete, por favor, poste uma mensagem neste tópico informando a opção escolhida!
Finalmente, depois de quase 2 meses do nosso 1º Concurso Luso-Brasileiro de Artes do Bitcointalk, tivemos o encerramento das incrições em paralelo ao último halving do Bitcoin! Seguindo as regras propostas originalmente (e adequadas ao longo do concurso com a ajuda da comunidade): (...) Além dos merits que certamente todos os participantes receberão, incluo também um pequeno pote para a distribuição de alguns montantes em BTC. Não é muito, mas a idéia foi criar outro efeito motivador para o pessoal mostrar seus dons artísticos  CRITÉRIO: a triagem levará em conta a contabilização de merits obtidos no período da atividade. Os 6 trabalhos mais meritados comporão uma enquete a ser realizada em nossa seção, para se identificar os 3 grandes vencedores (se um mesmo autor tiver mais de um trabalho nesta relação, apenas a sua obra mais meritada será contabilizada). Os ganhadores receberão, então, as seguintes recompensas:1º lugar - 0.01 BTC2º lugar - 0.005 BTC3º lugar - 0.001 BTC Chegamos à votação final para definir os vencedores que levarão as singelas recompensas em BTC! Devido ao ocorrido na votação anterior e buscando uma transparência total no processo de validação dos votos, além do voto na enquete, uma postagem também deve ser realizada informando qual foi a entrada escolhida. APENAS VOTOS QUE TIVEREM UMA POSTAGEM CORRESPONDENTE SERÃO COMPUTADOS NA CONTABILIZAÇÃO FINAL! e lembre-se: apenas uma única opção será computada, pense com carinho!  Para garantir que o maior número possível de usuários consigam votar, a enquete será finalizada em 7 dias (em 27 de maio de 2020). Segue lista contendo um link direto para as obras dos finalistas (por ordem alfabética): | Opção | | Participante | | Entrada | | Miniatura |
| |
| |
| |
| 1 | | | | | |  |
| |
| |
| |
| 2 | | | | | |  |
| |
| |
| |
| 3 | | | | | |  |
| |
| |
| |
| 4 | | | | | |  |
| |
| |
| |
| 5 | | | | | |  |
| |
| |
| |
| 6 | | | | | |  |
| |
| |
| |
| 7 | | | | | |  |
| |
| |
| |
| 8 | | | | | |  |
| |
| |
| |
| 9 | | | | | |  |
| |
| |
| |
| 10 | | | | | |  |
| |
| |
| |
| 11 | | | | | |  |
| |
| |
| |
| 12 | | | | | |  |
Boa sorte a todos!! |
|
|
|
Finalmente, depois de quase 2 meses do nosso 1º Concurso Luso-Brasileiro de Artes do Bitcointalk, tivemos o encerramento das incrições em paralelo ao último halving do Bitcoin! Seguindo as regras propostas originalmente (e adequadas ao longo do concurso com a ajuda da comunidade): (...) Além dos merits que certamente todos os participantes receberão, incluo também um pequeno pote para a distribuição de alguns montantes em BTC. Não é muito, mas a idéia foi criar outro efeito motivador para o pessoal mostrar seus dons artísticos CRITÉRIO: a triagem levará em conta a contabilização de merits obtidos no período da atividade. Os 6 trabalhos mais meritados comporão uma enquete a ser realizada em nossa seção, para se identificar os 3 grandes vencedores (se um mesmo autor tiver mais de um trabalho nesta relação, apenas a sua obra mais meritada será contabilizada). Os ganhadores receberão, então, as seguintes recompensas:1º lugar - 0.01 BTC2º lugar - 0.005 BTC3º lugar - 0.001 BTCChegamos à votação final para definir os vencedores que levarão as singelas recompensas em BTC! Utilize a enquete acima para deixar o seu voto e lembre-se: apenas uma única opção será computada, pense com carinho! Para garantir que o maior número possível de usuários consigam votar, a enquete será finalizada em 7 dias (em 21 de maio de 2020). Segue lista contendo um link direto para as obras dos finalistas (por ordem alfabética): | Opção | | Participante | | Entrada | | Miniatura |
| |
| |
| |
| 1 | | | | | |  |
| |
| |
| |
| 2 | | | | | | |
| |
| |
| |
| 3 | | | | | |  |
| |
| |
| |
| 4 | | | | | | |
| |
| |
| |
| 5 | | | | | | |
| |
| |
| |
| 6 | | | | | | |
| |
| |
| |
| 7 | | | | | | |
| |
| |
| |
| 8 | | | | | | |
| |
| |
| |
| 9 | | | | | | |
| |
| |
| |
| 10 | | | | | | |
| |
| |
| |
| 11 | | | | | | |
| |
| |
| |
| 12 | | | | | | |
| |
| |
| |
| 13 | | | | | | |
| |
| |
| |
| 14 | | | | | | |
Boa sorte a todos!! |
|
|
|
[ CONCURSO ENCERRADO!!! ]
RESULTADO FINAL AQUI Como sabemos, o mundo sofreu uma mudança abrupta e radical com a chegada do Covid-19, vulgo novo Coronavirus. Lamentavelmente muitas vidas estão sendo perdidas, porém, as ações de contenção - ainda que não uma unanimidade entre todos - têm sido o único dispositivo verdadeiramente efetivo para conter o avanço do vírus, enquanto não somos finalmente agraciados com a chegada de uma vacina. Em meio a (felizmente) bastante trabalho, o tempo que (em teoria) a maior parte do pessoal está tendo disponível e motivado pelas ideias promissoras que deram as caras no tópico de merits do sabota (valeu @tg88!  ), achei que chegou a hora de tirarmos a coisa do papel e começarmos o 1º Concurso Luso-Brasileiro de Artes do Bitcointalk (muitos primeiros eventos por aqui ultimamente, aliás ). Notando que alguns usuários estão em posse de uma quantidade de merits razoável e sem oportunidade e/ou mesmo tempo para distribui-los adequadamente, optamos por bolar alguma iniciativa que facilitasse este processo, ajudando principalmente aqueles que ainda não alcançaram os maiores níveis no fórum, mesmo que estejam sempre contribuindo de uma maneira construtiva.
REGRAS1. As entradas deverão ser enviadas até às 23:59:59 (UTC) do dia 30/04/20201. As entradas deverão ser enviadas até a execução do próximo halving, no bloco 630.000 (ref)2. Todos os usuários da seção Portuguesa do fórum podem participar da atividade; 3. As artes podem ser compostas por desenhos, colagens, esculturas e/ou qualquer tipo de composição física ou digital, sob qualquer tema que envolva Bitcoin/criptomoedas; 4. Os participantes poderão enviar quantas entradas desejarem, no entanto, cada participação deverá ser enviada em um post diferente; 5. Apenas artes originais estão elegíveis aos prêmios, ainda que sejam meritadas por outros usuários; 6. As entradas devem ser enviadas seguindo o seguinte padrão: Usuário:
Número da entrada:
Endereço BTC SegWit:
PREMIAÇÃOPara deixar as coisas mais interessantes, achei que seria o momento de finalmente partilhar com vocês um pouco da sorte que permeou meu início de ano - quem sabe ela não se estende a vocês ao longo deste difícil período que enfrentamos?! Ganhador de alguns sorteios (há quem diga que com ajuda de algumas sinfonias de tambores ), penso que não haveria momento melhor para retornar à comunidade um pouco do que meu pé de coelho acabou me trazendo! Além dos merits que certamente todos os participantes receberão, incluo também um pequeno pote para a distribuição de alguns montantes em BTC. Não é muito, mas a idéia foi criar outro efeito motivador para o pessoal mostrar seus dons artísticos CRITÉRIO: a triagem levará em conta a contabilização de merits obtidos no período da atividade. Os 6 trabalhos mais meritados comporão uma enquete a ser realizada em nossa seção, para se identificar os 3 grandes vencedores (se um mesmo autor tiver mais de um trabalho nesta relação, apenas a sua obra mais meritada será contabilizada). Os ganhadores receberão, então, as seguintes recompensas:1º lugar - 0.01 BTC
2º lugar - 0.005 BTC
3º lugar - 0.001 BTC
PARTICIPAÇÕES| Participante | | Entrada | | Descrição | | Merits | | Merits (Total) |
| |
| |
| |
| |
| | | | | BTC candles | | 5 | | | | | | | Foguete BTC | | 13 | | 19 | | | | | Moeda Bitcraudio | | 1 | | |
| |
| |
| |
| |
| | | | | Text Art | | 15 | | 15 |
| |
| |
| |
| |
| | | | | Rasencoin (Naruto) | | 4 | | 7 | | | | | ASCII Art | | 3 | | |
| |
| |
| |
| |
| | | | | Bandeira do Brasil (DOGE) | | 6 | | 6 |
| |
| |
| |
| |
| | | | | Onda de criptomoedas | | 7 | | 7 |
| |
| |
| |
| |
| | | | | Placa em madeira com moeda BTC | | 11 | | 11 |
| |
| |
| |
| |
| | | | | "Quarantine" (nota dólar) | | 5 | | | | | | | Dinossauros e estrela cadente | | 16 | | 30 | | | | | "Be Your Own Bank" | | 9 | | |
| |
| |
| |
| |
| | | | | Encapuzado com cajado BTC | | 19 | | 19 |
| |
| |
| |
| |
| | | | | Pablo Picasso | | 8 | | 8 |
| |
| |
| |
| |
| | | | | VHS "No Coiners" | | 9 | | 23 | | | | | Sessão da Tarde "O Bitcoin Perdido" | | 14 | | |
| |
| |
| |
| |
| | | | | "Bitcoin X-Ray" | | 13 | | 13 |
| |
| |
| |
| |
| | | | | BTC (álcool em gel em chamas) | | 3 | | | | | | | Nuvem de palavras | | 11 | | | | | | | ASCII art | | 4 | | | | | | | Máscara de gás | | 9 | | 36 | | | | | Banco do Brasil (BTC) | | 1 | | | | | | | "Bandeira do BTCrasil" | | 5 | | | | | | | Escalada do Halving (BTC) | | 3 | | |
| |
| |
| |
| |
| | | | | Bitcoin rabiscos coloridos | | 3 | | 3 |
| |
| |
| |
| |
| | | | | Bitcoin vs. fiat (gif) | | 11 | | 11 |
ESTATÍSTICAS FINAISQtd. total de participantes: 14Qtd. total de entradas: 26Média de entrada por participantes: 1,85Qtd. de merits distribuídos*: 208Média de merits por participante*: 14,85Obra mais meritada: "Encapuzado com cajado BTC" - por mdgabrielzim ( 19 merits) Usuário mais meritado: tg88 ( 36 Merits) Usuário que mais enviou merits: TryNinja ( 63 sMerits) * Contabilizando todos os merits do tópico, realizados sobre entradas ou não  |
|
|
|
Não vi nenhum post a respeito e achei que valia o destaque. A KuCoin anunciou no princípio desta semana que estabeleceu oficialmente uma comunidade voltada para o público luso-brasileiro (lê-se: nós ). No final do dia, é o tipo de movimento que beneficia todo o mercado nacional e dá aquela força quando necessário, seja no entendimento das features da plataforma ou pra ajudar a desatar algum nó. Minha experiência é que uma grande parcela da comunidade ainda tem receio com as exchanges lá fora, pela barreira de conhecimento ou simplesmente por sentir que não tem para onde correr quando algo dá errado. Quem sabe não rola uma campanha de assinaturas por aqui? |
|
|
|
Dando uma sapeada nas notícias de mineração, pipocou um anúncio feito ontem quanto aos próximos lançamentos da Bitmain: a S19 e a S19 Pro. Ao que tudo indica, o poderio da criança deve dobrar frente à sua antecessora, a S17 (de 55 TH/s para 110 TH/s, no caso da versão Pro), justamente em um período tão próximo do halving! Um fato curioso apontado no mesmo artigo e que dá uma noção da proporção da capacidade da nova máquina é que "bastaria apenas uma S19 em 2013" para lidar com todo o fluxo da rede à época. O que me faz pensar, então, que bastariam apenas duas S17  ... não tinha parado para fazer esse tipo de comparação ainda. Com um gráfico de dificuldade tão exponencial e com essas crianças entrando bem nesse período, pode ser que tenhamos uma queda súbita na quantidade de miners em um primeiro momento, mas ainda não acredito em um impacto na performance... veremos.  |
|
|
|
Buscando um tema para um novo tutorial para postar por essas bandas, identifiquei que temos pouquíssimo material que contemple a assinatura de mensagens (parte integrante, inclusive, do procedimento para restauração de contas aqui no BTT. O único tutorial que temos e que já está listado em nosso Guia de Postagens é o do @textgeek ( Como assinar uma transação BTC usando Carteira Electrum) mas que, como o título indica, é dedicado ao processo apenas com a Electrum. Pensei em fazer algo mais abrangente e, durante as pesquisas, acabei encontrando este tópico do usuário @shorena que se mostrou bem completo! No entanto, com sua última atualização tendo ocorrido já há algum tempo (Set/18), achei que seria uma oportunidade de montar algo na mesma linha, porém, mais atualizado, detalhado e buscando uma melhor diagramação dos passos e das imagens - penso que a visualização completa de todas as aplicações no corpo do próprio tópico acaba por dificultar a leitura do todo, então a idéia é detalhar cada um dos passos e, caso exista alguma dificuldade, imagens em proporção real (clique nelas para visualizá-las sob esta condição) podem ser referenciadas ao final de cada um dos procedimentos. Seguirei esporadicamente atualizando o tópico e até incluindo outras carteiras/serviços. Afinal, os aqui listados elencam apenas algumas das opções que temos no mercado.
BITCOIN
COMO ASSINAR UMA MENSAGEM Í N D I C E1. Introdução2. Como Funciona?3. Indicações4. Assinando uma mensagem5. Apresentação6. Verificando uma assinatura7. Serviços/carteiras que não dispõem da funcionalidade de assinatura ou não foram testados
1. INTRODUÇÃO?  Estamos acostumados a passar referências bancárias quando necessário. Nesta ocasiões, normalmente informações como o nome/código do banco, agência, conta, etc. são suficientes para estabelecer uma ligação da pessoa física com a mesma. Mas... como fazer isso quando estamos falando do Bitcoin e sua economia descentralizada? Em um ambiente onde não há um link direto entre o mundo real e o digital, como garantir a alguma parte que um determinado endereço realmente lhe pertence? Para estas situações, a função de assinatura pode ser utilizada. A idéia aqui é que, em posse da chave privada de um determinado endereço, você consiga customizar uma mensagem em particular que poderá ser utilizada para aquele um fim em especial ou mesmo para generalizadamente exprimir a posse da daquele endereço e, consequentemente, dos fundos ali contidos. Seguindo a analogia inicial, poderíamos dizer que seria algo como um cheque de seu banco, onde apenas com o vínculo de sua assinatura, o mesmo seria validado - identificando-o como o real titular e liberando o montante ali indicado. A diferença no Bitcoin é que não há margem para erros, estamos falando de uma verificação matemática, assim como ocorre em todas as operações da moeda. Dentre algumas utilidades do processo, podemos citar alguns possíveis exemplos de objetivos com a ação, como:
2. COMO FUNCIONA? Como sabemos, o Bitcoin utiliza o Algoritmo de Assinatura Digital de Curva Elíptica, mais conhecido como ECDSA para assinar as transações. Mas como isso funciona exatamente? Diversos cálculos são realizados sobre os valores de entrada, sofrem uma compressão, gerando um hash que é justamente o ponto a ser validado. As etapas resumem-se da seguinte forma: 1) Gera-se a chave
2) Codifica-se
3) Gera-se o hash
4) Compara-se o hash obtido com o extraído através do endereço originalPara um melhor entendimento sobre a criptografia de curva elíptica, referencie o documento oficial do SEC (não, não estamos falando aqui da Securities and Exchange Comission dos EUA ).
3. INDICAÇÕES Como estamos falando de um "método de validação", é sumariamente importante que ela seja realizada da melhor maneira, sem que existam lacunas para indivíduos de má índole tirarem proveito das informações. Sendo a idéia da assinatura uma forma comprobatória de posse de um endereço, dados não tão específicos podem dar margem à interpretações incorretas e apoderamento por terceiros do propósito original. Partindo dessa premissa, existem alguns apontamentos que devem ser seguidos e alguns outros que devem ser evitados de toda forma: - NUNCA baixe uma carteira sem verificar o hash do arquivo e confrontá-lo com a informação oficial do desenvolvedor. Para checá-lo no Windows, você pode utilizar o WinMD5Free, seguindo as simples etapas:
1) Baixe o arquivo desejado e abra-o no WindMD5Free clicando em "Browse..":
 | 2) Uma vez aberto, o campo "Current file MD5 checksum value" será preenchido com o valor MD5 do arquivo. Copie o MD5 fornecido pelo site do desenvolvedor e o insira no último campo ("Original file MD5 checksum value") e clique em Verify:
 | 3) Se o valor estiver de acordo, uma janela pop-up será exibida confirmando a informação, o inverso ocorrerá se os valores não forem os mesmos (obs.: o próprio arquivo do WinMD5Free foi utilizado no exemplo):
 |
- NUNCA assine uma mensagem sem que a data e o propósito sejam minuciosamente expressos. Quanto mais informações, mais difícil fica para o agente externo deturparem/desviarem seu objetivo original
- NUNCA utilize uma máquina pública e/ou que não possua proteção suficiente para que você execute a operação. Lembre-se que você está lidando com a chave de acesso de sua carteira e, assim como em processos de transferência de moedas, todo cuidado é pouco! Atente-se à presença de keyloggers, malwares e qualquer componente malicioso que possa vir a se apossar das informações ali utilizadas. Isso é válido para todos os ambientes, seja ele desktop ou mobile.
- NUNCA forneça a sua chave privada para um terceiro que você não confie plenamente - e, talvez, nem ele(a), afinal quanto mais vias de comunicação com a informação, mais pontos de falha!
- NUNCA forneça seus dados para algum serviço que informa gerar assinaturas. O processo é extremamente simples e depende única e exclusivamente do portador da chave: você!
- NUNCA assine mensagens com carteiras/serviços que você não conhece. Se você não tem conhecimento da idoneidade da ferramenta que utilizará, pesquise/se informe antes de utilizá-la com as suas chaves. Se desejar, pode postar aqui no tópico que certamente o pessoal te dará uma mão, seja por experiência ou ajudando a garimpar informações a respeito.
Obs.: Indico a utilização de um live CD/USB e, se possível, de forma offline nos serviços e carteiras que permitam a operação neste estado.
4. ASSINANDO UMA MENSAGEM Como vocês deverão notar, o procedimento é extremamente parecido na maior parte das carteiras/serviços, usualmente os campos são tratados da mesma forma e, inclusive, pelo mesmo nome. Em algumas situações o módulo fica um pouco mais escondido, mas se ele existe, a gente encontra Para os exemplos, usualmente utilizaremosum endereço vanity ( criada especialmente para este tutorial, utilizando o VanitySearch - quer saber como criar o seu próprio? Confira o tutorial dedicado para este fim. É extremamente fácil!) e a mesma mensagem: Endereço:1BRAS1LEnc9tduTm6QT8awP3F5gpHX5KZe Mensagem: Este é um teste feito por cryptobaboon em uma carteira teste para a comunidade luso-brasileira do Bitcointalk em 16/02/2020.
This is a test done by cryptobaboon in a test wallet for the portuguese/brazilian community from Bitcointalk on Feb 16, 2020. A segmentação segue cada uma das carteiras com suas respectivas versões. Lembrando apenas que se a sua versão não é a abaixo descrita, dê uma conferida mesmo assim! Muitas vezes as atualizações são apenas de caráter técnico e não refletem no ambiente gráfico da aplicação, ou seja, a disposição das opções/campos podem ser exatamente iguais ou ao menos extremamente similares. IMPORTANTE: Se o endereço a ser assinado é um endereço Segwit (iniciado por 3 ou bc1q), por não haver um padrão responsável por este confrontamento, uma conversão para legacy é necessária. Nosso amigo @Loganota postou abaixo dando maiores detalhes de como executar o procedimento e, desta forma, ter um workaround para este tipo de endereçamento.Devido a quantidade um pouco elevada de itens, indico a utilização do índice caso você esteja procurando por alguma ferramenta em particular.
 Armory v0.96.5 (LINK)
1) Clique em Tools > Message Signing/Verification...;
2) Na janela que surgir, selecione o endereço desejado (Sign with Address), a mensagem (Message to sign) e clique em uma dos tipos de formato disponíveis;
3) Na janela pop-up que surgir, entre com a senha da carteira;
4) A assinatura será exibida no campo Message Signature.
- Bitcoin Core v0.19.0.1 (LINK)
1) Clique em File > Sign Message...
2) Entre com o endereço a ser assinado (Address), a mensagem (Message), clique no botão Sign message e entre com a senha na janela que surgir.
3) A assinatura será exibida no campo Signature.
- Bitcoin Knots v0.19.0.1knots20200104 (LINK)
1) Clique em File > Sign Message...
2) Entre com o endereço a ser assinado (Address), a mensagem (Message). clique no botão Sign message e entre com a senha na janela que surgir.
3) A assinatura será exibida no campo Signature.
- Bither v1.4.7 (LINK)
1) Clique em More... > Sign Message;
2) Na janela que surgir, clique no endereço desejado;
3) Preencha os campos adequadamente, com a mensagem (Original message) e a senha da carteira (Password) e clique em Sign;
4) A assinatura será exibida no campo Signature.
 Bither v1.8.8 (LINK)
1) Clique na engrenagem no canto superior direito;
2) Clique em "Advanced options > Message Signing";
3) Clique em "Sign Message";
4) Selecione o endereço a ser assinado;
5) Preencha com a mensagem (Message) e clique em Sign;
6) Entre com a senha da carteira e clique em OK;
[b7)[/b] A assinatura será exibida em um novo campo logo abaixo da mensagem.
 Blockchain.com v1.0.6.0 (LINK)
1) Clique em Settings > Wallet & Addresses;
2) Clique na opção More Options > Sign Message;
3) Na janela pop-up que surgir, entre com a mensagem desejada (Message) e clique em Sign;
4) A assinatura será exibida no campo Signature.
- BrainWalletX dt.23.02.20 (LINK)
1) Clique em Sign no menu superior;
2) Na janela que surgir, preencha os campos adequadamente, com o chave privada (Private Key), a mensagem (Message), o tipo de assinatura (Signature Type) e clique em Sign;
4) A assinatura será gerada e populará o campo Signed Message. DICA: Compartilhe o link contido no botão Permalink para uma direção direta para a validação da assinatura em questão no ambiente da BrainWalletX, sem que nenhum download seja necessário por parte do agente verificador.
 Coinomi v1.18.7 (LINK)
1) Clique em "Bitcoin";
2) Clique nos três pontos no canto superior direito superior direito;
3) Clique na opção "Assinar/verificar mensagem (Sign/Verify Message)";
4) Na tela seguinte preencha o endereço (Endereço para assinar (Address to sign)), a mensagem (Mensagem (Message)) e clique em Assinar(Sign));
5) Na janela pop-up entre com a senha da carteira e clique em "OK";
6) A assinatura será exibida no campo Assinatura.
- Coinomi v1.8.5 (LINK)
1) Clique em "Bitcoin";
2) Clique nos três pontos no canto superior direito superior direito;
3) Clique na opção "Assinar/verificar mensagem (Sign/Verify Message)";
4) Na tela seguinte preencha o endereço (Endereço para assinar (Address to sign)), a mensagem (Mensagem (Message)) e clique em Assinar(Sign));
5) Na janela pop-up entre com a senha da carteira e clique em "OK";
6) A assinatura será exibida no campo Assinatura.
- Electrum v3.3.8 (LINK)
1) Clique em Tools > Sign/Verify message...
2) Entre com a mensagem (Message), o endereço (Address) e clique em Sign
3) Na janela pop-up que surgir, entre com a senha da carteira no único campo disponível e clique em OK
4) A assinatura será exibida no campo Signature.
- Magnum Wallet dt.21.02.20 (LINK)
1) Clique em BTC no menu principal no canto superior esquerdo;
2) Clique nos três pontos logo abaixo da opção de logout no canto superior direito e escolha a opção (Sign Message);
3) Na janela que surgir, entre com a mensagem (Message), a senha da carteira (Password) e clique em Sign Message;
4) Um novo campo surgirá (Signature) contendo a assinatura.
- Magnum Wallet v1.0.12 (LINK)
1) Clique em "Bitcoin";
2) Clique nos três pontos no canto superior direito;
3) No menu que surgir, clique na opção "Sign Message";
4) Entre com a mensagem (Message), a senha da carteira (Password) e clique em Sign Message.
5) Um novo campo surgirá (Signature) contendo a assinatura.
- Mycelium Wallet v3.3.1.1 (LINK)
1) Clique em "Conta (Account)";
2) Selecione a conta desejada e, em seguida, clique no ícone de contexto no canto superior direito;
3) Nas opções que surgirem, clique em "Assinar mensagem (Sign Message)";
4) Na tela seguinte escolha qual endereço terá a mensagem assinada;
5) Na tela seguinte preencha o único campo disponível com a mensagem e clique em Assinar Mensagem (Sign Message);
6) A assinatura será exibida na parte inferior da tela. Você pode clicar em um dos botões para copiá-la de acordo com o desejado.
- Samourai Wallet v.0.99.88 (LINK)
1) Clique em "Show unspent outputs";
2) Selecione o endereço a ser verificado e em "Sign message";
3) Entre com a mensagem no campo Message e clique em "Yes" quando concluir;
4) A assinatura será exibida no campo Entre com a mensagem Signature.
5. APRESENTAÇÃO Mas como expressar essa assinatura? Basta informá-la sem qualquer vínculo com o endereço? Existe algum padrão para o fornecimento deste tipo de informação? Sim! Existe uma "estrutura padrão" utilizada para a transmissão destas validações e usada até mesmo em algumas ferramentas. Usualmente, aqui no fórum o seguinte modelo é utilizado: -----BEGIN BITCOIN SIGNED MESSAGE-----
<sua mensagem>
-----BEGIN SIGNATURE-----
<seu endereço>
<sua assinatura>
-----END BITCOIN SIGNED MESSAGE-----
Alterando-se, logicamente, as 3 informações indicadas (mensagem / endereço / assinatura). Usando o exemplo utilizado anteriormente, teríamos: -----BEGIN BITCOIN SIGNED MESSAGE-----
Este é um teste feito por cryptobaboon em uma carteira teste para a comunidade luso-brasileira do Bitcointalk em 16/02/2020.
This is a test done by cryptobaboon in a test wallet for the portuguese/brazilian community from Bitcointalk on Feb 16, 2020.
-----BEGIN SIGNATURE-----
1BRAS1LEnc9tduTm6QT8awP3F5gpHX5KZe
H/NiN1wzJhrBuHoPV8D8xJNADPZQFAWdns67AS4ttlkXdIsFdHoksQIGZCWt1yjDZK69oeIWfYtYwLRyHgRGdqo=
-----END BITCOIN SIGNED MESSAGE-----
IMPORTANTE: Utilize as tags CODE ao invés de QUOTE, isso garante que todas as informações (principalmente referente a mensagem, que usualmente envolve espaço) sejam contabilizadas para a correta verificação da assinatura gerada.
6. VERIFICANDO UMA ASSINATURA Se há um cálculo para gerar uma assinatura com base em algumas informações, logicamente para fazer a prova real um cálculo inverso também pode ser operado. Felizmente, assim como na ação original, temos ferramentas que possuem módulos de validação destas informações. Esta seção contará com os que consegui testar até o momento, os elecando da mesma forma (nome do app/serviço + versão). Seguindo o teste realizado na criação (naqueles onde a importação do endereço foi possível), a assinatura gerada para a mesma composição foi esta: H/NiN1wzJhrBuHoPV8D8xJNADPZQFAWdns67AS4ttlkXdIsFdHoksQIGZCWt1yjDZK69oeIWfYtYwLRyHgRGdqo= Que será utilizada como parâmetro para a devida validação nos procedimentos abaixo.
- Armory v0.96.5 (LINK)
1) Clique em Tools > Message Signing/Verification...;
2) Na janela que surgir, clique na aba Verify Bare Signature
3) Preencha os campos com os respectivos dados: endereço (Signing Address), mensagem (Signed message), assinatura (Signature) e clique em Verify Signature;
4) Sendo a assinatura válida, uma mensagem indicando o sucesso (The supplied signature is valid) será exibida.
| 1> |  | 2> |  |
- Bitcoin Core v0.19.0.1 (LINK)
1) Clique em File > Verify Message...
2) Entre com o endereço a ser assinado (Address), a mensagem (Message) e clique no botão Verify Message.
3) Sendo a assinatura válida, uma mensagem indicando o sucesso (Message verified.) será exibida.
- Bitcoin Knots v0.19.0.1knots20200104 (LINK)
1) Clique em File > Verify Message...
2) Entre com o endereço a ser assinado (Address), a mensagem (Message) e clique no botão Verify Message.
3) Sendo a assinatura válida, uma mensagem indicando o sucesso (Message verified.) será exibida.
- Bither v1.4.7 (LINK)
1) Clique em More... > Verify Message Signature;
2) Na janela que surgir, clique no endereço desejado;
3) Preencha os campos adequadamente, com o endereço (Address), a mensagem (Original Message), a assinatura (Signature) e clique em Verify;
4) Sendo a assinatura válida, uma mensagem indicando o sucesso (Signature is correct) será exibida.
- Bither v1.8.8 (LINK)
1) Clique na engrenagem no canto superior direito;
2) Clique em "Advanced options > Message Signing";
3) Clique em "Verify Message";
5) Preencha (Address), a mensagem (Message), a assinatura (Signature) e clique em Verify;
6) A confirmação da validade da assinatura será exibida em uma barra de mensagem na parte superior e um marcador verde ao lado do botão Verify.
- BrainWalletX dt.23.02.20 (LINK)
1) Clique em Verify no menu superior;
2) Selecione a opção Bitcoin QT e Verify From;
3) Na janela que surgir, preencha os campos adequadamente, com o endereço (Address), a mensagem (Message), assinatura (Signature) e clique fora dos campos para que a validação ocorra;
4) Havendo a validação, uma mensagem será exibida na parte superior da página (Message verified to be from <endereço>) seguido pelo permalink para a validação sem que as informações precisem ser entradas novamente).
- Coinomi v1.18.7 (LINK)
1) Clique em "Bitcoin";
2) Clique nos três pontos no canto superior direito superior direito;
3) Clique na opção "Assinar/verificar mensagem (Sign/Verify Message)";
4) Na tela seguinte preencha o endereço (Endereço para assinar (Address to sign)), a mensagem (Mensagem (Message)), a assinatura (Assinatura (Signature)) e clique em Verificar (Verify);
5) Uma mensagem será exibida informando a validade da assinatura ("Mensagem verificada");
|
|
|
|
Dei uma boa procurada no fórum e me espantou o fato de que o assunto ainda não recebeu um tópico. O Banco Central noticiou no dia de ontem (19/2) que em novembro deste mesmo ano lançará um novo método instantâneo de transferência de valores, ele foi intitulado de PIX:  A idéia é que o serviço venha para substituir as operações de DOC e TED que costumam levar dias e horas, respectivamente. De acordo com o BC, o tempo estimado para a execução da operação é de 10 segundos, mas afirma-se que a média deverá se manter em 2 segundos. Os pagamentos serão realizados através de QR Code e poderão ser realizados 365 dias ao ano, 7 dias por semana e 24 horas ao dia, ou seja, sem interrupções causadas por feriados ou horas não úteis. Não há menções diretas ao uso da tecnologia blockchain, mas estou certo que ela está sendo utilizada no projeto... mesmo que da forma mais centralizada possível hehe Diversos canais postaram informações sobre o sistema que, quem sabe, pode vir a moldar o fluxo financeiro do país. Se o negócio funcionar tão bem quanto proposto, estou certo que as oportunidades de arbitragem tenderão a praticamente sumir do mapa, tamanha a facilidade das operações e, penso eu, mingua-se qualquer tentativa de criação de uma stablecoin lastreada em Real - afinal, esse certamente seria o seu maior trunfo. Alguns links dando mais detalhes: https://portaldobitcoin.com/nosso-sistema-de-pagamentos-instantaneos-e-uma-resposta-ao-bitcoin-diz-banco-central/https://moneyinvest.com.br/fim-do-ted-e-doc-banco-central-lanca-novo-sistema-de-pagamentos-instantaneos-pix/https://guiadobitcoin.com.br/noticias/banco-central-anuncia-pix-resposta-bitcoin/https://oglobo.globo.com/economia/banco-central-lanca-meio-de-pagamentos-que-faz-transferencias-em-dois-segundos-1-24257855https://www.poder360.com.br/economia/ao-vivo-banco-central-apresenta-o-pix-sistema-de-pagamentos-instantaneos/https://www.consumidormoderno.com.br/2020/02/19/banco-central-pix-pagamentos/https://livecoins.com.br/resposta-ao-bitcoin-banco-central-lanca-pix/https://www.criptofacil.com/presidente-do-banco-central-afirma-que-pix-e-resposta-as-criptomoedas/ |
|
|
|
Achei um tópico ( Why KYC is extremely dangerous – and useless) do 1miau extremamente interessante sobre KYC. Tendo no texto um reflexo do mesmo entendimento e conceito do processo e que (como originalmente objetivado pelo próprio autor) pode ajudar os novatos, achei que seria bacana traduzi-lo para o nosso idioma. Não esqueçam de dar uma força para ele no post original!
Por que o KYC é extremamente perigoso - e inútil Todos nós temos medo de perder dinheiro devido a hacks, fraudes, nossos próprios erros ou até decisões erradas (comprando shitcoins inúteis, vendendo moedas muito tarde ou muito cedo, etc.). A maioria dos tópicos aborda questões como essas. Mas quando se trata de perdas, você deve estar ciente de que mais do que dinheiro que pode ser perdido. Por isso, estou falando sobre roubo de identidade de dados pessoais de qualquer tipo. Proteger esses dados e prestar atenção à privacidade deve ter ao menos a mesma prioridade que proteger seu dinheiro. Afinal, o dinheiro é substituível; é "apenas" uma perda financeira. Uma vez que a identidade é roubada, no entanto, não há chance de sua destruição. É aqui que o problema começa. Uma das melhores maneiras de se proteger contra roubo de identidade é entender as falsas suposições do KYC. Alguns cripto serviços exigem que seus usuários passem pelo chamado "KYC" atualmente. KYC significa Know Your Customer (" Conheça Seu Cliente") e força os usuários a enviar documentos pessoais para uma empresa ou organização. Isso já está se tornando um grande problema, pois algumas empresas são muito rígidas e não permitem que você use seus serviços, mesmo que você queira apenas comprar criptomoedas no valor de apenas algumas centenas de dólares. O objetivo oficial do KYC deve ser evitar a lavagem de dinheiro (conhecida como AML, anti-money laundering - ou anti-lavagem de dinheiro) e o financiamento do terrorismo. KYC e AML estritos foram introduzidos principalmente pelos EUA após o 11 de setembro e muitos países são guiados pela SEC ao estipular o KYC como um requisito. A AML existia antes, mas apenas para instituições e grandes quantias de dinheiro. Os clientes médios foram afetados somente após as restrições introduzidas pela SEC. À primeira vista, o KYC parece bom para encerrar atividades criminosas. Infelizmente, isso parece muito diferente na realidade. O KYC nas criptomoedas não ajuda necessariamente a parar a lavagem de dinheiro ou reduzir a atividade criminosa; nem ajuda a impedir o financiamento do terrorismo. Pelo contrário - o KYC põe em risco nossa privacidade e incentiva atividades criminosas (através de golpes de KYC, roubo de identidade e outros meios).
O KYC está incentivando o roubo de identidade Quando alguém faz o KYC, é forçado a entregar partes de sua identidade pessoal a terceiros (como uma exchange, ICO, etc.). Após esse ponto, eles não estão mais no controle do processo e estão totalmente expostos a terceiros para manipular seus dados confidenciais com segurança. Se algo for hackeado, as pessoas afetadas não podem fazer nada. Todos os que tiverem preocupações com a segurança de seus dados e não enviarão as informações pessoais necessárias para o KYC serão excluídos do uso do serviço. É claro que os riscos para usuários normais são inevitáveis quando são forçados a fornecer seus dados pessoais a pessoas desconhecidas ou a um serviço centralizado. Simplesmente não há garantia de que nossos dados pessoais estejam seguros ali e mesmo grandes empresas com altos padrões de segurança podem ser hackeadas. Como todas as coisas em um mundo digitalizado, as empresas/organizações que coletam KYC são vulneráveis a hacks. Vimos que, quando grandes empresas como a Binance são hackeadas, os hackers conseguem roubar um grande número de conteúdo do KYC. Estes são apenas os eventos que foram reportados. Portanto, não é improvável que essa seja apenas a ponta de um iceberg de hackers de KYC que ainda não foram reconhecidos publicamente, porque esse conhecimento, é claro, prejudicaria muito os negócios de exchanges ou os próprios fornecedores de KYC. Não há dúvida de que hackers profissionais estão desenvolvendo maneiras de invadir e obter dados pessoais relevantes para a aprovação do processo. Isso leva a outro problema: com a aplicação do KYC em todos os lugares, os documentos pessoais estão se tornando uma mercadoria valiosa do mercado negro e já existe um grande incentivo para invadir ou roubar identidades. Portanto, é inevitável que um enorme mercado ilegal de identidades surja se o KYC for aplicado em todos os lugares. Todos os usuários que são forçados a executar um KYC de qualquer tipo correm o risco de que seus dados pessoais acabem à venda no mercado negro. Isso, por sua vez, facilita aos criminosos a compra de "pacotes de identidade" compostos por hacks neste mesmo mercado, que contêm todos os dados necessários para representar o usuário cujos dados foram invadidos e para abrir uma conta sob seu nome, através da qual eles podem realizar atividades ilegais. Há dois dias, a ccn.com lançou um artigo “ Dados hackeados de clientes das principais exchanges de criptomoedas do mundo à venda na Dark Web?”, onde no mercado darknet chamado “ Dread”, um fornecedor passando por “ ExploitDOT” está tentando vender dados de KYC de usuários das principais exchanges de criptomoedas, que são exigidos pela maioria das jurisdições. Hoje, meu colega entrou em contato com o vendedor que lhe ofereceu o preço de US$ 15 por cada documento (passaporte ou documento de identidade, comprovante de endereço, foto tipo selfie), totalizando US$ 45 por pessoa. É necessário comprar ao menos 100 identidades KYC (juntas por US$ 4500). O vendedor estava disposto a usar um serviço de escrow confiável para uma transação em criptomoedas, o que significa que esta oferta pode ser confiável. Identidades hackeadas podem ser muito valiosas para criminosos, especialmente se a identidade puder ser vinculada a outros detalhes relevantes para crimes contra o indivíduo afetado. Alguns destes incluem: - nome e endereço físico (de vários documentos ou contas)
- identificação do governo, passaportes, fotos ou autorretratos
- dados biométricos (impressão digital, digitalização de face ou íris
- vários dados de contas de serviços públicos, fonte de riqueza, empregador ou conta bancária
- senhas, endereço de e-mail utilizado
- cripto endereços utilizados, incluindo depósitos/saques (+ vinculando outros endereços relacionados por meio de pesquisa em blockchain)
Os criminosos podem usar esses dados de várias maneiras desagradáveis: - Eles podem utilizá-lo-lo para cometer atividades criminosas simplesmente personificando a pessoa cujos dados foram hackeados e abrir uma conta em seu nome, através da qual eles podem realizar atividades ilegais.
- Os criminosos podem usar alguns dos dados para acessar outras contas da pessoa cujos dados foram invadidos:
- redefinindo contas via endereço de e-mail
- redefinindo contas por meio de dados biométricos
- tentando invadir outros sites usando a mesma senha
- Um dos piores aspectos disso seria a possibilidade de um criminoso coletar dados hackeados suficientes sobre uma pessoa para avaliar quão lucrativo seria um roubo. Isso exigiria:
- o endereço físico da vítima (obtido de um documento pessoal) e
- informações sobre sua riqueza (obtidas de depósitos / saques na conta de cripto endereços vinculados ou documentos como fonte de renda, fonte de riqueza, etc.).
Esse conjunto de dados pode ser suficiente para avaliar uma vítima para um possível roubo. Mesmo que os golpistas estejam localizados em um país diferente, eles podem vender informações sobre "alvos promissores para roubos" a outros criminosos no país de origem da vítima.
- Alternativamente, os criminosos podem coletar e combinar dados com outras informações provenientes de outros hacks para tornar o conjunto de dados mais valioso para revenda.
O KYC está incentivando fraudesAlém do roubo de identidade, o KYC oferece uma nova receita de lucro para os golpistas, que é uma estratégia de golpes em ascensão atualmente denominada " golpes KYC", que são executados da seguinte maneira: - Os usuários depositam criptomoedas em um serviço sem exigir KYC.
- Depois que um número suficiente de pessoas depositou, o site anuncia que o KYC agora é obrigatório e todos os fundos estão congelados.
- O site chantageia os usuários para que executem um KYC. Se um usuário não quiser fazer isso, suas criptomoedas serão perdidas, apreendidas pela exchange. Se a exchange for uma farsa, eles também terão valiosos documentos de identidade de seus clientes, que poderão vender ou usar por si próprios.
- Os usuários não têm chance de se defender.
A mesma estratégia também é usada para bounties ( recompensas), especialmente aqueles para bounties de altcoins, ICOs de shitcoin. Portanto, é importante estar ciente dos golpes com o KYC. Isso acontece especialmente com exchanges desconhecidas ou bounties para shitcoins. Recomenda-se usar apenas exchanges grandes e confiáveis que não podem perder sua credibilidade ao usar um esquema KYC. Sob nenhuma circunstância os usuários devem realizar o KYC para golpistas. Uma exchange respeitável sempre usará os termos e condições sob os quais o usuário depositou seu dinheiro e enviará uma notificação de implementação do KYC enquanto os usuários ainda poderão sacar fundos em limites mais baixos. Dessa forma, os usuários podem ter a chance de retirar suas criptomoedas sem serem enganados.
O KYC ajuda os golpistas a não serem detectados O KYC é muito apreciado por todos os tipos de golpistas, porque os criminosos podem permanecer sem serem detectados e continuar suas atividades ilícitas usando apenas identidades hackeadas ou roubadas para passar no KYC. Quando há muito dinheiro envolvido, nada os impede: - Já existe um grande conjunto de identidades disponíveis no mercado negro, principalmente de outros KYCs hospedados ou invadidos por golpistas. Quanto mais completos os conjuntos de dados, mais valiosos eles ficam. Para passar um KYC, os criminosos só precisam adquirir os registros de dados relevantes no mercado negro.
- Adicionalmente, os golpistas também podem organizar uma ICO ou abrir uma exchange falsa e solicitar um KYC lá. Eles podem determinar os dados necessários com base no que pretendem fazer com eles posteriormente. Isso possibilitaria aos criminosos obter dados KYC específicos para uma ICO ou exchange selecionada.
De maneira um pouco contra-intuitiva, alguns "especialistas" agora estão propondo impor um procedimento KYC ainda mais excessivo que os clientes de cripto serviços devem aderir, incluindo o envio de verificações de melhor qualidade ou mais dados, incluindo dados biométricos. Essa linha de pensamento está totalmente errada, porque essas medidas provavelmente colocam em risco ainda mais a segurança dos usuários: - Os dados biométricos (impressão digital, digitalização de face ou íris) também podem ser usados para fins ilícitos, uma vez que acabem sendo invadidos por criminosos. O dano às pessoas afetadas é talvez várias vezes pior, já que os dados biométricos estão entre os mais sensíveis que podem ser divulgados.
- Uma melhoria na qualidade dos dados enviados apenas significa que os hackers podem receber dados ainda mais precisos e, portanto, mais valiosos. Esse nível aprimorado de qualidade facilita a personificação de criminosos por outros criminosos.
- Os criminosos estão cada vez mais começando a reconstruir as peças ausentes com base nos registros KYC roubados e existentes. Métodos para contornar a identificação de vídeo, como "vídeos falsos", estão se desenvolvendo rapidamente. A produção de máscaras realistas, que dificilmente podem ser distinguidas de pessoas reais, é outra maneira de enganar o processo de identificação. Os métodos já foram apresentados no 2018 35c3 em Leipzig, através do qual os procedimentos de identificação por vídeo foram demonstrados sendo contornados.
Essas técnicas podem estar em um estágio muito inicial e seus resultados não são perfeitos, mas, a princípio, elas já são possíveis. As perspectivas de aumento da lucratividade no caso do KYC ser aplicado em todos os lugares incentivam excessivamente os golpistas a desenvolver métodos de falsificação em um grau ainda maior.
A princípio, são necessários apenas alguns criminosos: aqueles capazes de verificar contas com dados invadidos. Este serviço pode ser vendido a outros criminosos via darknet, o que por si só tornaria possível minar completamente um processo KYC.
Portanto, se o KYC foi projetado para impedir que criminosos realizem seu trabalho, ele já falhou miseravelmente. Provavelmente, existem milhões de conjuntos de dados KYC no mercado negro, com esse número aumentando diariamente à medida que a aplicação do KYC se torna mais generalizada. Com as mais recentes técnicas emergentes para manipular todos os procedimentos on-line de KYC, as quadrilhas de criminosos estão bem posicionadas para verificar contas e vendê-las a outros criminosos a um preço alto no mercado negro. Como alternativa, eles poderiam simplesmente invadir contas já verificadas e vendê-las. Portanto, criminosos com más intenções têm um grande número de opções para contornar a maioria dos tipos de práticas do KYC.
Conclusão: KYC é inútilO resultado primário dessa avaliação é aparente: o KYC não é apenas inútil, mas, em última análise, incentiva o que deve impedir. O KYC cria novas áreas de crime (negociação de identidades de usuários reais) e aumenta as áreas de crime existentes (agora os criminosos podem passar despercebidos abusando das identidades de usuários inocentes). Também põe em risco a privacidade e a segurança de todos os clientes. Portanto, infelizmente, a eficácia anunciada do KYC digital nas criptomoedas existe apenas na teoria. A comunidade seria melhor em reconhecer o fato de que não apenas o KYC é inútil, mas também é perigoso e promove o crime. Como os documentos para o KYC são vendidos ilegalmente na web ou até são falsificados por inteligência artificial, o KYC na verdade não prova mais nada. Na verdade, o KYC está incentivando fraudes e crimes, além de comprometer a privacidade e a segurança de todos os clientes por meio de roubo de identidade. Isso cria uma dinâmica perigosa para os usuários que são forçados a executar uma verificação KYC: toneladas de documentos pessoais estão sendo coletados por criminosos e provavelmente serão divulgados no futuro em um grau que nunca vimos antes.
Como se proteger do KYC?Tenha cuidado e tente avaliar se vale a pena arriscar o uso do serviço, incluindo todas as consequências negativas associadas. Também lembre-se de quais endereços você vincula a uma conta, caso ela seja hackeada. Vincular sua identidade a endereços de bitcoin / altcoin não pode ser desfeito se alguém souber como associá-los. Recomenda-se o uso de serviços confiáveis sem KYC, como url=https://bitcointalk.org/index.php?topic=5180421.0]Exchanges P2P[/url] ou você pode negociar aqui no fórum usando um escrow confiável. Evite o KYC para todo o resto: - Nenhum KYC para bounties ou airdrops de altcoins / shitcoins em que os proprietários provavelmente são golpistas ou incompetentes.
- Nenhum KYC para exchanges de baixa qualidade em que os proprietários provavelmente são golpistas ou incompetentes.
- Nenhum KYC para quantias baixas de dinheiro, onde simplesmente não vale o risco (isso provavelmente inclui tudo o que não o tornará rico)
É importante destacar os perigos do KYC como uma medida preventiva. Afinal, é apenas uma questão de tempo até que um grande escândalo com KYC conscientize o público em geral sobre o quão perigoso e inútil o KYC realmente é. Infelizmente, será tarde demais quando isso acontecer e o dano já estará feito. Você pode vincular este texto para que o maior número de usuários (e provedores) esteja ciente das falhas deste processo quanto possível. Em particular, os provedores que abusam da segurança dos usuários para preencher seus próprios bolsos devem estar cientes de seu comportamento irresponsável. É recomendável usar um provedor que não solicite informações de KYC (ou cujos limites sejam justificados). Isso não é apenas para nos proteger, mas também para oferecer suporte a provedores que protegem seus clientes. Aviso final: estou escrevendo este texto há algum tempo, desde o início de 2019. Desde o início, quando resumi a maioria dos fatos conhecidos, houve vários artigos informativos publicados na internet que analisam os problemas do KYC em detalhes o desmerecendo.
Os argumentos que fiz até agora não foram apenas confirmados ao ler esses artigos, mas devo admitir que subestimei de longe seu perigo e inutilidade em minha versão original. A tecnologia e o mercado criminoso de KYC já são muito mais avançados do que eu temia e provavelmente se tornarão ainda mais lucrativos devido à sua aplicação cada vez mais excessiva. Os fraudadores criminosos descobriram no KYC uma oportunidade para seu próprio benefício, para cometer uma nova estratégia de crimes (como a fraude do mesmo), para realizar transações de identidade e, ao mesmo tempo, para continuar suas atividades criminosas despercebidas, com a utilização de identidade de usuários inocentes.
Seria útil para segurança, proteção de dados e prevenção ao crime se fosse rapidamente reconhecido pelo público que o KYC digital não é uma solução, mas um risco que atinge todo usuário inocente.Lembre-se:O mundo digital não é tão simples como muitas pessoas acreditam. Como um usuário comum de criptomoedas ou da Internet, você pode cometer muitos erros, mas apenas um único movimento errado será suficiente para causar riscos, mesmo que todo o resto seja perfeito. Os golpistas geralmente são inteligentes, ocultando traços de suas atividades e aproveitando os conceitos errados. Um desses equívocos é o KYC para serviços centralizados, que geralmente são fáceis de atacar e invadir. Se nós, usuários comuns, não nos importamos com nossa privacidade, não nos educamos ou não reivindicamos nosso direito de proteção contra criminosos na Web, podemos ter problemas muito rapidamente. Privacidade significa proteção contra esses golpistas e é um bem valioso que todos nós temos o direito de reivindicar. Privacidade não é crime, é nossa proteção na Web contra criminosos e um direito pessoal que devemos tentar proteger sempre que possível. Sinta-se livre para compartilhar este artigo ou traduzi-lo para o seu fórum local (você pode reservar uma tradução via MP para evitar traduções duplas). Há muita desinformação promovendo uma necessidade inexistente de KYC, mas se as pessoas analisarem os detalhes, isso ajudará na prevenção de muitos crimes e fraudes.
Mais alguns aritgos interessantes que apontam o perigo do KYC: https://medium.com/@wilderko/how-does-kyc-aml-pose-a-serious-threat-to-your-privacy-and-should-not-be-used-at-all-88f7acd3f3bhttps://medium.com/mycrypto/be-careful-with-your-kyc-documents-978ab532f2behttps://blog.goodaudience.com/the-unseen-danger-of-kyc-e3e1c4448eee |
|
|
|
Bom pessoal, como sou um daqueles que adora uma organização, fui dar uma checada se tínhamos algum tópico que reunia todos os tutoriais que já deram as caras aqui na aba PT-BR e, não tendo sucesso, me deparei com a (duríssima) oportunidade de consolidar todos em um único tópico (que pretendo manter atualizado !). Admito que foram algunss bons punhados de horas e dias dispendidos, mas por uma boa causa: agrupar a maior quantidade de informações úteis para os novos e também velhos membros e, claro, fortalecer a nossa história aqui dentro do fórum! História esta que veio engatinhando por um bom punhado de anos, mas tem se expandido exponencialmente (principalmente nos períodos de bull run) e, aos poucos, vem trazendo uma massa cada vez maior de usuários. Em tempos onde as mídias sociais tomaram a rede e temos uma "disputa ferrenha" com plataformas como o Facebook, o que antes era apenas um dos poucos meios a se utilizar, hoje virou um entre tantos. Falta àqueles de fora, talvez, a percepção da importância deste lugar e as oportunidades que ele proporciona; e não estou falando aqui apenas do financeiro (com as diversas campanhas que já há algum tempo dão as caras), mas principalmente de conhecimento, compartilhamento e até de networking. Então você se pergunta: " TUDO de verdadeiramente bom e construtivo está neste tópico?" Longe disso!!! O que é "bom e construtivo" é, em alguns momentos, subjetivo e depende unicamente do que a outra ponta está buscando. Além disso, convenhamos, é humanamente impossível para um único ser reunir e analisar todos os posts do nosso cafofo - e que, aliás, está até bem longe de ser um dos mais ativos do fórum. É por isso que, com a ajuda de vocês (assim espero ), seguirei alimentando este "repositório" sempre que possível com o que acabou passando pelo meu radar e com o que ainda está por vir. Segui fazendo uma breve checagem dos tópicos e, nos que entendia que haveria certo enquadramento, uma validação individual. A lista parece curta - e realmente é, se olharmos para a quantidade de usuários que já tivemos ao longo de quase uma década de seção - mas discussões com o caráter verdadeiramente informativo são mais raras do que eu imaginava, sem mencionar a baixíssima atividade na época que antecedeu a última bull run (em 2017/2018). Segmentei a listagem em dois diferentes grupos: - Tutoriais
- Descrição: postagens que elencam procedimentos para execução de uma determinada operação.
- O que foi incluído: tópicos/posts que contenham procedimentos gerados especificamente para o fórum (mesmo que posteriormente tenham sido postados em outra mídia). Traduções de tópicos nas abas gringas ou outros canais também foram levadas em consideração.
- O que não foi incluído: Reproduções de artigos de mídias externas originalmente já em português
- Curiosidades / Informações
- Descrição: postagens que foram feitas com o propósito de trazer informações/discussões importantes à comunidade.
- O que foi incluído: tópicos/posts que contenham informações de relevância e importância, gerados especificamente para o fórum (mesmo que posteriormente tenham sido postados em outra mídia). Traduções de tópicos nas abas gringas ou outros canais também foram levadas em consideração.
- O que não foi incluído: Reproduções de artigos de mídias externas originalmente já em português
Pensei em diversas formas de fazer a disposição e que dados seriam relevantes. Resolvi, então, destacar o tópico da postagem, um breve resumo do que ele se trata (visto que nem todos os assuntos utilizados condizem com o efetivamente tratado), o autor e a data da mesma - isso se deve ao fato de que nem tudo que foi postado no passado pode ainda ser aproveitado, mas o contrário também ocorre: temos uma série de postagens que facilmente se aplicam à realidade do ontem, do hoje e do amanhã e, mesmo que defasadas, poderão abrir caminho para um conhecimento mais aprofundado aos interessados. Acho que a lição deixada pelo BTC aqui é inevitável... em algumas situações, a panela velha que faz comida boa Pois bem, sem mais delongas, segue a primeira versão do nosso Guia Luso-Brasileiro de postagens do Bitcointalk (fala a verdade, o nome ficou bonito?! ) TUTORIAIS | | | | | | Tópico | | Autor | | Data |
| |
| |
|  Configurar Nó Bitcoin em 2023 | | | | | | Resumo: Processo para configuração de um node de Bitcoin no Windows 11 | | | | 22/10/2023 | | Tags: bitcoin, node, instalação | | | | |
| |
| |
| | Como participar do lottery mining de BTC de forma fácil e barata | | | | | | Resumo: Método para participar da mineração do BTC com dispositivo de baixo hate, para eventual mineração de bloco e captação de recompensas | | | | 02/09/2023 | | Tags: mineração, bitcoin, loteria | | | | |
| |
| |
| | Uma pequena aventura - Resolver uma stuck TX sem RBF | | | | | | Resumo: Procedimento para acelerar uma transação sem Replace-by-Fee (RBF) | | | | 12/06/2023 | | Tags: bitcoin, transação, taxas, cpfp | | | | |
| |
| |
| | Como escrever uma mensagem em uma transação de Bitcoin (Electrum) | | | | | | Resumo: Tutorial para incluir uma mensagem em uma transação de Bitcoin utilizando a carteira Electrum | | | | 12/06/2023 | | Tags: bitcoin, electrum, mensagem, op_return | | | | |
| |
| |
| | Lightning Network L2 - FAQ | | | | | | Resumo: Perguntas frequentes sobre a solução de escalabilidade para o Bitcoin, a Lightning Network | | | | 30/05/2023 | | Tags: bitcoin, lightning network, L2, faq | | | | |
| |
| |
| | [Script] Imgur to TalkImg - conserte suas imagens quebradas | | | | | | Resumo: Script criado pelo usuário @tryNinja para recarga das imagens hospedadas no serviço IMGur no serviço TalkImg.com, desenolvido pelo usuário @joker_josue | | | | 14/05/2023 | | Tags: hosting, imagens, script | | | | |
| |
| |
| | TalkImg.com - Alojamento de Imagem Dedicado ao BitcoinTalk | | | | | | Resumo: Informações sobre o serviço de hospedagem de imagens dedicado ao Bitcointalk, desenvolvido pelo usuário @joker_josue | | | | 29/04/2023 | | Tags: hospedagem, imagens, host | | | | |
| |
| |
| | [TUTORIAL] Como calcular o consumo de energia em uma rig de mineração ($ - kw/h) | | | | | | Resumo: Tutorial para cálculo dos gastos envolvidos na operação de uma rig para mineração de criptomoedas | | | | 30/06/2022 | | Tags: rig, mineração, consumo, custos | | | | |
| |
| |
| | Portfolio Performance [Código Aberto] - Controle o seu (crypto) portefólio! | | | | | | Resumo: Tutorial para utilização da aplicação Portfolio Performance, para gerenciamento de portfólio | | | | 23/01/2022 | | Tags: portfólio, gerenciamento, aplicativo | | | | |
| |
| |
| | [TUTORIAL] Como ser aceito em uma campanha e se destacar dos demais membros | | | | | | Resumo: Dicas para alcançar um bom desempenho na aceitação e participação de campanhas de assinatura no fórum | | | | 02/06/2021 | | Tags: assinatura, campanha, bitcointalk | | | | |
| |
| |
| | [Lightning Network] Use a porr* da Lightning Network | | | | | | Resumo: Informações variadas sobre a Lightning Network e passo-a-passo para abertura de canal usando a Electrum v.4.0.5 | | | | 05/12/2020 | | Tags: lightning network, carteira, transferência, bitcoin, btc | | | | |
| |
| |
| | [TUTORIAL] Como importar produtos da China pagando com Bitcoin | | | | | | Resumo: Procedimentos para assinar uma mensagem em uma série de serviços e carteiras | | | | 09/11/2020 | | Tags: compras, china, importação, bitcoin, btc | | | | |
| |
| |
| | Plote sua transação no mempool | | | | | | Resumo: Visão gráfica da Mempool do Bitcoin para auxiliar no entendimento e definição das taxas | | | | 26/10/2020 | | Tags: bitcoin, mempool, taxas | | | | |
| |
| |
| | [TRADUÇÃO] Tutorial de como criar endereço SegWit P2SH com Electrum | | | | | | Resumo: Procedimentos para criação de um endereço Segwit P2SH na Electrum | | | | 14/10/2020 | | Tags: endereço, carteira, sgwit, p2sh | | | | |
| |
| |
| | Como Verificar Assinatura de Software no Linux | | | | | | Resumo: Procedimentos para assinar uma mensagem em uma série de serviços e carteiras | | | | 13/06/2020 | | Tags: assinatura, carteira, linux | | | | |
| |
| |
| | [TELEGRAM] Bot de Notificações e Tópicos do Fórum | | | | | | Resumo: Informações sobre o bot de notificações do Telegram, BitcoinTalk SuperNotifier, desenvolvido pelo usuário @TryNinja | | | | 09/05/2020 | | Tags: telegram, noitificações, fórum | | | | |
| |
| |
| | Como monitorar saldos de endereços de Bitcoin pelo Excel com o API da Blockchair | | | | | | Resumo: Procedimento para monitoração de endereços através de planilha no Excel utilizando API da Blockchair.com | | | | 04/05/2020 | | Tags: excel, api, blockchair | | | | |
| |
| |
| | #meritislife: como ser notificado em uma smartband sobre merits e menções | | | | | | Resumo: Tradução do tópico de filippone com procedimento para exibir notificação de merits e mencões em smartband | | | | 30/04/2020 | | Tags: merits, menções, notificação, telegram, smartband | | | | |
| |
| |
| | Telegram bot para merits e menções aqui no forum | | | | | | Resumo: Procedimentos para utilizar bot do Telegram para enviar notificações quando no recebimento de merits ou menções em postagens | | | | 10/03/2020 | | Tags: bitcointalk, notificações, telegram | | | | |
| |
| |
| | [Tutorial] Como assinar uma mensagem (carteiras/serviços variados) | | | | | | Resumo: Procedimentos para assinar uma mensagem em uma série de serviços e carteiras | | | | 25/02/2020 | | Tags: assinatura, carteira, mensagem | | | | |
| |
| |
| | Como acompanhar transações em qualquer carteira ETH (incluindo tokens) | | | | | | Resumo: Lista composta pelo autor com uma série de links externos separados por assuntos | | | | 20/02/2020 | | Tags: ethereum, transação, notificação | | | | |
| |
| |
| | [Tutorial] Como "salvar" um texto na Blockchain do Bitcoin utilizando a Electrum | | | | | | Resumo: Procedimento para registro de até 80 bytes de informação em uma transação | | | | 15/02/2020 | | Tags: transação, op_return, texto | | | | |
| |
| |
| | Criando uma transação com nLocktime usando a Electrum | | | | | | Resumo: Procedimento para criação de uma restrição de tempo em transação usando o nLockTime na Electrum | | | | 29/01/2020 | | Tags: carteira, segurança, live usb | | | | |
| |
| |
| | [Tutorial] Gerando endereços Bitcoin personalizados (Legacy/Segwit) | | | | | | Resumo: Procedimento para criar endereços personalizados (vanity) Legacy/Segwit com o VanitySearch (v.1.16) | | | | 25/01/2020 | | Tags: vanity, legacy, segwit, vanitysearch | | | | |
| |
| |
| | Tradução - Tutorial] Como criar um canal na Lightning Network (Testnet BTC) | | | | | | Resumo: Procedimento para criar uma canal na testnet da Lightning Network utilizando a Eclair Mobile TestNet Wallet | | | | 26/12/2019 | | Tags: carteira, transação, electrum | | | | |
| |
| |
| | [Tutorial] Como fazer uma transação Bitcoin passo a passo. | | | | | | Resumo: Procedimento para realizar uma transação Bitcoin utilizando a Electrum (v.3.3.2) | | | | 22/11/2019 | | Tags: carteira, transação, electrum | | | | |
| |
| |
| | Como criar uma carteira multi-assinada na Electrum | | | | | | Resumo: Procedimento para criar uma carteira multi-assinada (por mais de um endereço) na Electrum ( v.3.3.8 ) | | | | 14/11/2019 | | Tags: carteira, electrum, multi-sign | | | | |
| |
| |
| | Manual de Carteiras Bitcoin, o que é carteiras, tipos de carteiras e backup | | | | | | Resumo: Informações sobre carteiras, breve análise de algumas disponíveis e como realizar seu backup | | | | 30/10/2020 | | Tags: carteira, backup, segurança | | | | |
| |
| |
| | Guia Electrum Testnet (em construção) | | | | | | Resumo: Procedimento para utilizar a Electrum ( v.3.3.8 ) na testnet do Bitcoin | | | | 15/10/2019 | | Tags: carteira, testnet, electrum | | | | |
| |
| |
| | Full Nodes Importancia Para Rede (Criação de 1 FullNode) | | | | | | Resumo: Informações e procedimentos para a montagem de um full node na rede do Bitcoin | | | | 23/08/2019 | | Tags: bitcoin, full node, segurança | | | | |
| |
| |
| | [TRADUÇÃO] Seja notificado sempre que você for mencionado ou quoted [by Piggy] | | | | | | Resumo: Procedimento para ser notificado quando alguém mencionar seu nome no Bitcointalk | | | | 18/06/2019 | | Tags: bitcointalk, quote, notificação | | | | |
| |
| |
| | Como gerar uma paperwallet com endereços SegWit! | | | | | | Resumo: Procedimento para criar uma paper wallet SegWit utilizando o bitaddress.org e a Electrum | | | | 28/01/2019 | | Tags: carteira, segwit, paper wallet, electrum | | | | |
| |
| |
| | Trocar pasta térmica da placa de vídeo sim ou não? Deixo aqui minha opinião | | | | | | Resumo: Procedimento para remoção da pasta térmica de GPU e resultados obtidos na temperatura | | | | 22/12/2018 | | Tags: GPU, pasta térmica, temperatura | | | | |
| |
| |
| | Como assinar uma transação BTC usando Carteira Electrum | | | | | | Resumo: Procedimento para assinar uma mensagem sobre um transação de BTC utilizando a Electrum v.3.2.3 | | | | 23/11/2018 | | Tags: carteira, assinatura, electrum | | | | |
| |
| |
| | Como Proteger Conta Bitcointalk | | | | | | Resumo: Operações para manter a conta do Bitcointalk segura | | | | 09/08/2018 | | Tags: bitcointalk, segurança, login | | | | |
| |
| |
| | Como executar o bitcoin-cli no ubuntu ou derivados? | | | | | | Resumo: Procedimento para instalar e executar o bitcoin-cli no Ubuntu v.16.01 | | | | 19/07/2018 | | Tags: ubuntu, bitcoin-cli, linux | | | | |
| |
| |
| | [TUTORIAL] A regra é clara! | | | | | | Resumo: Informações e dúvidas básicas no mundo das criptomoedas | | | | 06/07/2018 | | Tags: iniciante, compra, mineração, carteira | | | | |
| |
| |
| | Tutorial p/ Iniciantes - Obtendo preços atualizados em planilha | | | | | | Resumo: Procedimento para configurar uma planilha no Excel para obter preços atualizados de moedas | | | | 17/06/2018 | | Tags: excel, preços, api | | | | |
| |
| |
| | Consolide seus inputs. Aproveite as baixas taxas | | | | | | Resumo: Procedimento para consolidar diversos inputs em um único output | | | | 25/05/2018 | | Tags: input, output, taxas | | | | |
| |
| |
| | Como economizar nas fees com o bech32 sem precisar enviar para um bech32 antes | | | | | | Resumo: Procedimento para alterar o tipo de endereço utilizado no repasse de fundos da carteira Bitcoin Core | | | | 22/04/2018 | | Tags: carteira, bech32, taxas, segwit | | | | |
| |
| |
| | O que são Gas e Gwei?? | | | | | | Resumo: Informações sobre do que se trata o Gas e o Gwei na blockchain Ethereum | | | | 05/04/2018 | | Tags: ethereum, unidade, transação | | | | |
| |
| |
| | [Tutorial] Como gerar endereços Bitcoin personalizados (inclusive Segwit) | | | | | | Resumo: Procedimento para criar endereços personalizados (vanity) segwit/legacy com o Vanitygen (v.0.22) | | | | 05/04/2018 | | Tags: vanity, carteira, segwit, legacy, vanitygen | | | | |
| |
| |
| | [TUTORIAL] Tudo sobre a Segwit | | | | | | Resumo: Todas as informações pertinentes ao Segwit com comparativos com o Legacy | | | | 31/03/2018 | | Tags: segwit, legacy, carteira | | | | |
| |
| |
| | [TUTORIAL] Como criptografar o backup da sua carteira com BIP39 | | | | | | Resumo: Procedimento para dar mais segurança ao backup de sua carteira utilizando o BIP39 na Electrum | | | | 28/03/2018 | | Tags: carteira, BIP39, backup, electrum | | | | |
| |
| |
| | Recuperando Forks do Bitcoin na Carteira da Coinomi (bem fácil) | | | | | | Resumo: Procedimento para recuperar moedas provenientes do fork do Bitcoin na Coinomi | | | | 19/03/2018 | | Tags: fork, carteira, coinomi | | | | |
| |
| |
|
Última atualização: 04/11/2023 |
|
|
|
Com a necessidade de gerar um novo endereço personalizado recentemente, recorri aos geradores de endereços vanity me lembrei deste tópico massa do @Loganota, em que ele apontava a ferramenta Vanitygen (open-source) que o usuário @samr7 codificou para este propósito. A ferramenta, apesar de muito simples e objetiva, acabou sentindo o peso da idade (o release foi realizado em 2011) e sua performance já não era mais compatível com os novos equipamentos e o poderio absurdo que alcançam comparado à performance dos disponíveis à época. Isso se deu, principalmente, pela forma como os cálculos eram realizados na aplicação. Visando este gap, o usuário @Jean_Luc criou um outro aplicativo extremamente similares, o VanitySearch, também open-source. Apresentado pelo seu criador como um app similar ao vanitygen, ele destaca que a principal vantagem em relação à primeira solução, é justamente em relação a performance (tradução): " As principais diferenças com o Vanitygen são que o VanitySearch não está usando o OpenSSL, pesado para o cálculo da CPU, e que o kernel é escrito em Cuda para aproveitar ao máximo o assembly PTX embutido.". Somado a esse trabalho direto no modelo de cálculo, a GPU também pode ser utilizada (uma mão na roda para quem tem alguma mid-high end dando sopa por aí). Como isso tudo se reflete em casos reais? Mais agilidade e, consequentemente, menor tempo de processamento e encontro do endereço com o fragmento desejado!Sem mais delongas, me basearei nos procedimentos do próprio repositório para este breve tutorial.
Í N D I C E1. Introdução2. Indicações3. Instalação no Windows4. Instalação no Linux5. Utilização6. Bônus: Compartilhamento de processamento (sem intermediários)7. Comparativos de performance8. Curiosidades
1. INTRODUÇÃO Um vanity address nada mais é do que um endereço personalizado. O conceito aqui é permitir que um determinado fragmento de texto seja "' humano-legível", ou seja, que entre seus caracteres e números exista uma formação que contemple um fragmento que venha a significar/remeter a algo - a critério do usuário, é claro. É sabido que há uma série absurda de combinações possíveis dentro da composição dos endereços do Bitcoin. A idéia é, dentre elas, encontrar uma private key que estabeleça o acesso a um endereço que contenha esse conjunto de caracteres. Mas como isso é feito? Para entender o resultado, é importante entender como o endereço do Bitcoin é formado. Diferente do que alguns imaginam, a criação do endereço público é um resultado de uma função de hash unidirecional sobre a chave privada, não o inverso. A operação é realizada em um trabalho entre os algoritmos SHA-256 e RIPEMD-160 e pode ser melhor compreendido neste artigo, em um fluxo que se resume em 10 etapas. Da mesma forma que um bloco é calculado com um determinado poder computacional, aplicações com o fim de encontrar estes endereços (de acordo com as diretrizes impostas pelo usuário) também foram desenvolvidas usando o mesmo conceito. Seu funcionamento, assim como no cálculo matemático para a busca da solução no primeiro caso, depende unicamente do poderio da estação utilizada com este fim para, na base de tentativa e erro, seguir o fluxo indicado acima até que a resultante seja um endereço que contenha o desejado. Os exemplos abaixo (alguns retirados deste tópico) dão uma idéia de quão interessante e vasto se mostra este campo: 1GooGLENHF5qVhatsHyUsyczdj6XJR54xd1BitcoinhqMmNrqnBKvdHeA4vmzb4uvuSg1234mNnAPb8YnCsbacaNhB4BqwxB4U43211FoxBitjXcBeZUS4eDzPZ7b124q3N7QJK71234567891p1rBJWFPmHTUiupi1VA6YKQw1BTCSaves51HfxTygLgGX2EcUgT6A1pyvKA imaginação é o limite! Depende de você (e do seu hardware e tempo) para alcançá-lo
2. INDICAÇÕES Como sabemos, nossas atividades no PC estão sendo sempre monitoradas (advertida ou inadvertidamente) e a melhro forma de evitar esta situação é se livrar dos possíveis pontos de falha. Neste caso, a maior e melhor indicação para lidar não apenas com o processo de geração de chaves pública/privada, mas com suas chaves no geral, é tratar diretamente a causa e não os sintomas: utilizar um PC que não está conectado à internet ou desligar algum que esteja conectado à grande rede, porém, executar sobre ele uma instância. Para quem não sabe ao certo do que se trata, estamos falando de efetuar o carregamento do Sistema Operacional na memória RAM de seu PC. Esta, por sua vez, por se tratar de uma memória volátil (ou seja, que perde o estado na ausência de energia) não manterá nenhuma informação assim que a estação for desligada. O processo, comumente chamado de Live OS pode ser executado por intermédio de qualquer meio de armazenamento externo, servindo como ponte para que os arquivos necessários para a execução da plataforma sejam carregados logo em sua inicialização. Logicamente, este não é o escopo central deste passo-a-passo e, certamente o deixaria bem extenso. Separei, então, alguns tutoriais que poderão auxiliar os iniciantes nesta tarefa:
3. INSTALAÇÃO NO WINDOWS 1) Baixe o arquivo VanitySearch.exe (ou a versão mais atualizada na aba de Releases - lembrando que este tutorial está sendo montado sobre a versão corrente v1.16. As etapas estão sujeitas a alterações em possíveis versões subsequentes). 2) Abra o prompt de comando ( Iniciar > Executar > cmd) e acesse a pasta onde o arquivo .exe foi baixado anteriormente (utilize o comando cd caminho - onde caminho é o caminho absoluto do diretório em questão, ex: cd C:/vanity) ou PowerShell (acesse o diretório que contém o arquivo .exe e com a tecla Shift pressionada, clique com o botão direto em algum lugar e escolha a opção Abrir janela do PowerShell aqui).
4. INSTALAÇÃO NO LINUX 1) Baixe o arquivo 1.16.tar.gz (ou a versão mais atualizada na aba de Releases - lembrando que este tutorial está sendo montado sobre a versão corrente v1.16. As etapas estão sujeitas a alterações em possíveis versões subsequentes). 2) Acesse o diretório, compile e execute o VanitySearch (caso o CUDA SDK não esteja instalado ainda, instale-o e altere CUDA e CXXCUDA com os respectivos diretorios, em makefile): $ make gpu=1 ccap=20 all
~/VanitySearch$ ./VanitySearch
5. UTILIZAÇÃO 1) No prompt de comando você deverá entrar com o nome do executável (se mantido o original, VanitySearch.exe), seguido dos argumentos desejados para o início da operação precedidos por um hífen. Os argumentos são as opções disponíveis para mudanças no comportamento durante a execução do aplicativo. Seguem todos os disponíveis e respectivas descrições: VanitySearch [-check] [-v] [-u] [-b] [-c] [-gpu] [-stop] [-i inputfile]
[-gpuId gpuId1[,gpuId2,...]] [-g gridSize1[,gridSize2,...]]
[-o outputfile] [-m maxFound] [-ps seed] [-s seed] [-t nbThread]
[-nosse] [-r rekey] [-check] [-kp] [-sp startPubKey]
[-rp privkey partialkeyfile] [prefix]
prefix: prefixo para buscar (pode conter wildcards - '?' ou '*') - lembre-se que para endereços segwit, bc1q ou 3 terão de ser utilizado, assim como 1 para os legacy
-v: imprimir a versão
-u: buscar endereços não comprimidos
-b: buscar tanto endereços não comprimidos como endereços comprimidos
-c: busca case unsensitive (não há diferenciação de maiúsculas e minúsculas)
-gpu: habilitar cálculo por GPU
-stop: parar quando todos os prefixos forem encontrados
-i inputfile: utilizar uma lista de prefixos para serem buscados a partir de um arquivo (utilize o caminho absoluto do mesmo)
-o outputfile: resultados exportados para um arquivo externo (utilize um caminho absoluto)
-gpu gpuId1,gpuId2,...: lista de GPUs para utilizar, o padrão é 0
-g gridSize1,gridSize2,...: especificar o gridsize do kernel da(s) GPU(s), o padrão é 8*(MP number)
-m: especificar o número máximo de prefixos encontrados por cada chamada do kernel
-s seed: especificar uma seed para a chave base, a padrão é aleatória
-ps seed: especificar uma seed concatenada com uma seed aleatória segura criptografada
-t threadNumber: especificar o número de threads da CPU, o padrão é o número de núcleos disponíveis na mesma
-nosse: desabilitar a função de hash SSE
-l: listar os dispositivos habilitados pela Cuda
-check: checar CPU + GPU vs CPU
-kp: gerar os pares de chave
-rp privkey partialkeyfile: reconstruir chave(s) privada(s) final(is) a partir de uma ou mais chaves parciais.
-sp startPubKey: iniciar a pesquisa com uma chave pública (para divisão de chave privada)
-r rekey: Intervalo de Rekey na MegaKey, o padrão é desabilitado 2) Como podem notar, temos uma série de opções disponíveis. Acredito que justamente por termos uma variedade tão extensa, seria bem difícil cobrir todos os cenários possíveis, então darei alguns exemplos com o que eu acredito que possivelmente serão os mais comuns ( obs.: exemplos com diretórios em ambiente Windows; a mesma estrutura de argumentos se aplica ao Linux, porém, com as definições corretas de caminho):
6. BÔNUS: COMPARTILHAMENTO DE PROCESSAMENTO (SEM INTERMEDIÁRIOS) Com a chegada da primeira solução do samr7 (Vanitygen) e com a lenta performance enfrentada pelas máquinas na época de seu release, essa distribuição era extremamente necessária até mesmo para os grupos de caracteres mais curtos. Um processo que hoje leva segundos ou minutos, naquela época levava horas e dias. Visando este gap, uma pool foi criada pelo user @ThePiachu - como na mineração, a idéia aqui era fornecer poder computacional para ajudar nos cálculos para o encontro do endereço com o fragmento desejado e até uma recompensa em BTC era envolvida no processo. Pelo que noto já há muito ela não é utilizada, mas nem por isso a idéia da distribuição precisava morrer... buscando um resultado semelhante, mas por meios distintos, o VanitySearch trouxe consigo característica bacana para distribuir a tarefa de processamento de uma chave realizando a segmentação dos processos de cálculo, de maneira que não exista vínculo entre eles e, principalmente, que não exista o papel de um agente centralizador. A idéia é que todos os agentes do processo tenham um fragmento da informação e nunca ela por inteiro, impedindo seu agrupamento por outro que não o originador da tarefa e consequente acesso ao endereço. O fragmento abaixo é uma tradução direta da explicação dada pelo Jean no repositório, incluindo um cenário proposto para dar mais forma ao funcionamento da coisa: Gerando um endereço vanity para um terceiro usando uma split-keyÉ possível gerar um endereço personalizado para terceiros de maneira segura usando uma split-key. Por exemplo, Alice deseja um bom prefixo, mas não possui desemepnho suficiente em sua CPU. Bob tem uma CPU com o desempenho necessário para a tarefa, mas não pode conhecer a chave privada de Alice, Alice precisa usar uma split-key. - Etapa 2
Bob executa o VanitySearch usando a chave pública da Alice e o prefixo desejado.
VanitySearch.exe -sp 03FC71AE1E88F143E8B05326FC9A83F4DAB93EA88FFEACD37465ED843FCC75AA81 -gpu -stop -o keyinfo.txt 1ALice Ele gera um arquivo keyinfo.txt que contém a chave privada parcial.
Endereço Público: 1ALicegohz9YgrLLa4ADCmam7X2Zr6xJZx
Chave Privada parcial: L2hbovuDd8nG4nxjDq1yd5qDsSQiG8xFsAFbHMcThqfjSP6WLg89 Bob envia de volta este arquivo para Alice. Também pode ser feito por e-mail. A chave privada parcial não permite que ninguém adivinhe a chave privada final de Alice.
Como funcionaBasicamente, o argumento -sp ( start public key) adiciona a chave pública inicial especificada (vamos chamá-la de Q) às chaves iniciais de cada thread. Isso significa que, quando você pesquisa (usando -sp), não procura por addr(k.G), mas por addr(kpart.G+Q), onde k é a chave privada no primeiro caso e kpart a "chave privada parcial" no segundo caso. G é o ponto do gerador SecpK1. Em seguida, o solicitante pode reconstruir a chave privada final executando kpart+ksecret(mod n) em que kpart é a chave privada parcial encontrada pelo pesquisador e ksecret é a chave privada de Q ( Q=ksecret.G). Esse é o objetivo do argumento -rp. O pesquisador encontrou uma correspondência para addr(kpart.G+ksecret.G) sem conhecer o ksecret, para que o solicitante tenha o endereço desejado addr(kpart.G+Q) e a chave privada correspondente kpart+ksecret(mod n). O pesquisador não consegue adivinhar essa chave privada final porque ele não conhece o ksecret (ele conhece apenas Q).
Nota: Essa explicação é simplificada, ela não trata das otimizações de simetria e endomorfismo, mas a ideia é a mesma.
7. COMPARATIVOS DE PERFORMANCE Depois que o VanitySearch viu a luz do dia, uma série de testes começaram a ser realizados pela comunidade e o usuário @DaveF fez um catado de todas até aquele momento (último update em 25/Nov/19). A disposição está um pouco confusa, então eu dei uma tweakada para ficar com uma visualização um pouco mais fácil e objetiva (com destaque em vermelho para os com melhores números): | | | Data | | | Tipo | | | Modelo | | | Cores | | | Grid | | | Desempenho | | | | | | 29/04/2019 | | | GPU | | | GeForce GTX 1080 Ti | | | 28x128 cores | | | Grid (224x128) | | | 914.418 MK/s (GPU 896.216 MK/s) | | | | | | 29/04/2019 | | | GPU | | | GeForce GTX 1050 Ti | | | 6x128 cores | | | Grid (48x128) | | | 220.180 MK/s (GPU 220.180 MK/s) | | | | | | 29/04/2019 | | | GPU | | | GeForce GT 520M | | | 1x48 cores | | | Grid (8x128) | | | 10.233 MK/s (GPU 7.026 MK/s) | | | | | | 29/04/2019 | | | GPU | | | GeForce RTX 2070 | | | 36x64 cores | | | Grid (288x128) | | | 1535.880 MK/s (GPU 1470.257 MK/s) | | | | | | 30/04/2019 | | | GPU | | | GeForce GTX 1060 3GB | | | 9x128 cores | | | Grid (72x128) | | | 321.929 MK/s (GPU 321.929 MK/s) | | | | | | 30/04/2019 | | | GPU | | | GeForce GTX 1080 | | | 20x128 cores | | | Grid (160x128) | | | 672.062 MK/s (GPU 672.062 MK/s) | | | | | | 01/05/2019 | | | CPU+GPU | | | Tesla V100-SXM2-16GB | | | 80x64 cores | | | Grid (640x128) | | | 1815.000 MK/s (GPU 1815.000 MK/s) | | | | | | 01/05/2019 | | | CPU+GPU | | | GeForce GTX 750 | | | 4x128 cores | | | Grid (32x128) | | | 104.960 MK/s (GPU 94.405 MK/s) | | | | | | 03/05/2019 | | | CPU | | | i7-7700K | | | 8 cores | | | 8 threads | | | 22.092 MK/s (GPU 0.000 MK/s) | | | | | | 03/05/2019 | | | CPU | | | i7-7700K | | | 8 cores | | | 7 threads | | | 21.609 MK/s (GPU 0.000 MK/s) | | | | | | 08/05/2019 | | | CPU+GPU | | | EVGA RTX 2080 XC ULTRA | | | ? | | | ? | | | 1427.967 MK/s (GPU 1424.946 MK/s) | | | | | | 23/05/2019 | | | GPU | | | GeForce GTX 1660 Ti | | | ? | | | ? | | | 961.319 MK/s (GPU 961.319 MK/s) | | | | | | 23/05/2019 | | | GPU | | | GeForce RTX 2080 Ti | | | 68x64 cores | | | Grid(544x128) | | | 2564.000 MK/s (GPU 2564.000 MK/s) | | | | | | 08/06/2019 | | | GPU | | | GeForce GTX 960M | | | 5x128 cores | | | Grid(40x128) | | | 117.802 MK/s (GPU 117.802 MK/s) | | | | | | 23/07/2019 | | | GPU | | | GeForce GTX 1660 | | | 22x64 cores | | | Grid(176x128) | | | 839.061 MK/s (GPU 839.061 MK/s) | | | | | | 25/07/2019 | | | GPU | | | GeForce GTX 1650 | | | 14x64 cores | | | Grid(112x128) | | | 511.906 MK/s (GPU 511.906 MK/s) | | | | | | 21/11/2019 | | | CPU+GPU | | | GeForce GTX 970 | | | 13x128 cores | | | Grid(104x128) | | | 360.322 MK/s (GPU 331.442 MK/s) | | | | | | 25/11/2019 | | | GPU | | | GeForce GTX 980 | | | 16x128 cores | | | Grid(128x128) | | | 375.384 MK/s (GPU 375.384 MK/s) | | | | | | 25/11/2019 | | | GPU | | | GeForce RTX 2060 SUPER | | | 34x64 cores | | | Grid(272x256) | | | 1361.71 MK/s (GPU 1361.71 MK/s) | | | | | | 25/11/2019 | | | GPU | | | GeForce RTX 2080 SUPER | | | 48x64 cores | | | Grid(384x256) | | | 2001.52 MK/s (GPU 2001.52 MK/s) | | |
8. CURIOSIDADES Por fim, deixo aqui algumas curiosidades sobre este tópico: - Por que se chama "vanity address"? De onde veio este nome?
O termo vanity address (em tradução direta, endereço de/com vaidade) deriva da expressão vanity plate utilizado para referenciar placas de carros personalizadas. Exemplo:

Uma vanity plate em Amarillo, Texas, referenciando o personagem de Star Wars Chewbacca (FONTE)
Clique aqui para saber mais sobre o assunto.
- Existem serviços (pagos ou gratuitos) que podem ser utilizados para gerar estes endereços?
Como tudo, a oferta/demanda sempre traz a oportunidade de um novo negócio. Se a própria possibilidade de injeção de valores através do serviço já abre a possibilidade para golpes, imagine quando estamos falando de uma operação que resulta no provimento das chaves públicas/privadas de um endereço que, em teoria, será utilizado como carteira para movimentações de BTC?!
Sabendo da dificuldade envolvida para este processamento, empresas disponibilizam parte de seu poder computacional para alcançar este objetivo. Tratam-se de companhias idôneas? Não me compete aqui dar esse veredito, no entanto, é importantíssimo frisar que ao ter sua private key exposta para qualquer agente, mesmo que "intermediador" neste caso, cria um enorme ponto de falha. Portanto, CUIDADO! Antes demorar um bocado até encontrar seu endereço do que correr o risco de perder seus fundos. Lembre-se: "Not your keys, not your bitcoins"
- Encontrando a chave privada de um endereço público completo
"Se ao invés de alguns caracteres optássemos por buscar por um endereço completo, seria possível?". Bom, essa certamente é a primeira pergunta que vêm à mente depois de ver quão simples é o processo. A resposta para ela é: sim e não. O processo é o mesmo seja para 1 ou 64 caracteres. O que muda? Digamos que um pouquinho a mais de tempo .
Para vocês terem uma idéia da magnitude de tempo, há um fragmento no repositório que explica a probabilidade de que uma busca encontre um mesmo endereço e, através dela, você pode identificar quão improvável e, consequentemente, quantos endereços possíveis estão envolvidos nestes cálculos. Basicamente, usando o exemplo citado (com um dispositivo que performe a 1 GK/s e uma lista com 1 milhão de endereços) a chance de colisão com a melhor probabilidade seria de nada menos que 0.00000000000000028, sob um tempo correspondente ao que ele indica como a idade do universo (~13 bilhões de anos). Como estamos falando de um processo de tentativa-e-erro, o conceito muito se assemelha ao encontro dos blocos na rede, mas digamos que aqui a dificuldade já começa do topo máximo
Os computadores quânticos estão quase virando a esquina (talvez nem tão próximo assim para as massas), então restará aos devs evoluir em paralelo, criando manobras ao decorrer deste período.
- Qual o endereço mais longo já gerado desta forma que se tem notícia?
É difícil dizer, já que a ferramenta é totalmente open-source e qualquer pessoa, em qualquer lugar do mundo, pode ter levado anos gerando um endereço mais longo que não necessariamente signifique algo para você. Dando uma pesquisada sobre os malucos de plantão, encontrei essa menção do usuário @etotheipi em 2012 informando que passou cerca 70 dias para encontrar o grupo de caracteres que buscava usando o vanitygen (a primeira solução). De acordo com ele o endereço não possui dígitos e apenas caracteres maiúsculos e finaliza: "Infelizmente, é tão legal que as pessoas nem o reconhecem como um endereço de Bitcoin".
Destaco, ainda, que existe um tópico do usuário @flatfly com o "Hall da fama de endereços raros". Já faz um tempinho que o povo não posta por lá, mas vira e mexe aparece algo novo 
Bom, acho que me empolguei e me alonguei um pouco se alguém encontrar algum erro, dê um grito, assim que der eu dou um tapa. Espero que seja de valia a quem for referenciá-lo agora ou no futuro. Como eu sempre digo, conhecimento nunca é demais |
|
|
|
TRIVIATA ⚠️⚠️Ganhe Cristais no aplicativo Triviata para chegar ao topo da classificação da competição!⚠️⚠️
⚠️⚠️Em seguida, troque-os por VRA ou *BTC⚠️⚠️
* A competição começa às 12:00 UTC do dia 7 de Janeiro e termina às 12:00 UTC do dia 14 de Janeiro. Premiação 1º lugar: US$1.000 em BTC2º lugar: US$500 em BTC3º lugar: US$200 em BTC4º lugar: US$100 em BTC5º lugar: US$90 em BTC6º lugar: US$80 em BTC7º lugar: US$70 em BTC8º lugar: US$60 em BTC9º lugar: US$50 em BTC10º lugar: US$40 em BTC11-100º lugar: US$10 em VRAInstruções - Registre uma conta na VeraWallet em VeraWallet.tv se você não tiver uma;
- Instale o Triviata na Google Play store (Android) ou na App store (iOS);
- Registre uma conta no Triviata com o mesmo endereço de e-mail da VeraWallet (caso contrário você não estará elegível às premiações);
- Clique no botão Competições, e logo mais em Competição de Todos os Cristais, cheque a popup e clique em Participar;
- Para checar o ranking da competição, clique no botão Competições e selecione Competição de Todos os Cristais;
- O ranking mostra os 100 melhores jogadores que estão participando da competição. Caso você não esteja compreendido nesse grupo, será exibido logo abaixo dela;
- No final da competição e de nossa auditoria contra fraudes, nós contataremos você por e-mail com seu prêmio e o enviaremos direto para sua VeraWallet.
- Os Cristais obtidos a partir das propagandas e do Mural de Ofertas estão sujeitos às regras impostas pelos nossos parceiros e não somos responsáveis por suas ações. Isso inclui, entre outros, o momento da recepção dos Cristais até o final da data do concurso, o número de Cristais fornecidos pelos parceiros de anúncio ou a eliminação devido a fraude.
- Os vencedores são escolhidos pelo time da Verasity e todos os resultados são finais e não podem ser contestados. Nós não levaremos em consideração nenhuma dita evidência dos contestadores. Os únicos arbitros são nossos parceiros e a Verasity.
- Em caso de qualquer dúvida/necessidade de suporte, junte-se ao nosso canal Canal Móvel da Verasity no Telegram (em inglês) ou o Canal Brasileiro da Verasity no Telegram (em Português).
- Estas regras estão sujeitas a mudanças!
Ganhe mais e mais! - Para ganhar o maior número de Cristais, clique no botão "Compartilhar" no seu perfil e compartilhe o link de referência com todos os seus amigos. Faça com que seus amigos instalem o aplicativo por meio do link de indicação, clique no botão Ganhe Mais, escolha ofertas no Mural de Ofertas e assista a anúncios em vídeo.
- Você ganha 10% de todos os Cristais que seus amigos ganham para sempre! Faça dele um negócio!
Como trocar seus Cristais? - Para converter os Cristais para VRA ou *BTC, acesse o website: redeem.triviata.io.
- Entre EXATAMENTE com as mesmas credenciais que você utiliza para entrar no Triviata.
|
|
|
|
ATUALIZAÇÃO: A campanha no Indiegogo já começou! Clique aqui para conferi-la!
A HASHWallet é baseada em uma tecnologia inovadora implantada em um cartão inteligente que permite ao usuário autenticar ou assinar uma transação, em um ambiente seguro que evita qualquer risco de representação e a possibilidade de fraude.
Mais Segura
Existem dois pontos-chave que, separadamente, tornam este cartão o dispositivo mais seguro possível.
O primeiro é o WYSIWYS, sigla para “What You See Is What You Sign" (ou "O que você vê é o que assina"). Assinamos o que vemos em uma tela grande, mas sem depender de intermediários, como todas as outras plataformas. A idéia subjacente não é confiar em um sistema elaborado, mas simples, e garantir que toda a segurança esteja no próprio dispositivo, não em um sistema. Essa maneira de trabalhar elimina o problema de segurança que é o calcanhar de Aquiles das outras soluções, o chamado ataque "Man in the Middle”.
  

Em um sistema descentralizado, o usuário é o único responsável pela segurança de seus ativos. As transações são irreversíveis, não há entidade superior para cobrir perdas por fraude e, na Blockchain, os ladrões de ecossistema agem mais impunes.
Por estar em um mercado ainda imaturo, formado por muitos usuários inexperientes, ainda é relativamente fácil obter acesso não autorizado à maioria dos sistemas de custódia existentes.
O crescimento substancial no volume de usuários e no valor de seus ativos envolve riscos mais altos, como:
Perda de chaves privadas
Ataques de phishing
Hack de chaves
Registro de digitação
... e mais por vir
Nossa Solução
A HASHWallet é uma nova geração de hardware wallets que reúne o nível mais forte de segurança com facilidade de uso e alta velocidade de operações. Tudo em um cartão inteligente sólido e confortável, com uma grande tela e-ink e cheio de recursos premium.

A HASHWallet incorpora a tecnologia de chave pública-privada. Quando o cartão é inicializado pela primeira vez, ela gera os pares de chaves de maneira aleatória e não com base em nenhuma semente. A chave privada é mantida dentro sem que ninguém saiba, nem mesmo o usuário. Assim, o que não é conhecido e inacessível é impossível de ser roubado.
Um sistema inovador de recuperação de chaves
Esqueça listas intermináveis de palavras em um pedaço de papel. Graças a um sistema de recuperação de chave disruptivo, os usuários têm uma nova ferramenta para evitar 100% de perda de suas criptomoedas - o mais alto nível de confiança, juntamente com uma experiência amigável e direta ao usuário.
Tecnologia Certificada da Arrow
A HASHWallet has entrou no Arrow Certification Program da Arrow e Indiegogo. A equipe de engenharia da eSignus está trabalhando com a Arrow para garantir a criação da hardware wallet mais segura. A HASHWallet é um produto certificado pela Arrow!
 |
|
|
|

O ThreeFold Token (TFT) é uma moeda digital descentralizada usada para comprar serviços de Internet autônomos e descentralizados (computação, armazenamento, aplicativos) - gerada apenas quando a capacidade ativa é adicionada ao ThreeFold Grid.
Função da rede: o meio de troca.
TI AUTÔNOMA: O BLOCO BASE PARA CARGAS DE TRABALHO ATUAIS E FUTURAS
A TI autônoma dirige a ThreeFold Network. É confiável, segura, descentralizada (escalável), sustentável e versátil, permitindo o manuseio de qualquer carga de trabalho de TI. É autônoma, autocurativa e requer intervenção humana mínima.
A TI autônoma é a base de uma nova era de TI. A computação em nuvem, blockchain, IoT, 5G, código aberto e DApps provam que a descentralização está acontecendo. Um grid descentralizado de TI autônoma que vive no limite é, portanto, necessária para dimensionar as cargas de trabalho de TI atuais e dar suporte às futuras. Além disso, pode fornecer soluções para os problemas dos monopólios digitais, as crescentes desigualdades e a perda de autonomia em nossas sociedades.
Para nosso conhecimento, somos os primeiros a oferecer uma solução verdadeiramente descentralizada e autônoma.
UMA HISTÓRIA FORTE E UMA VISÃO OUSADA
Temos experiência em armazenamento, automação e nuvem. De 2000 a 2015 e até sete saídas, totalizando US$ 500 milhões, antes da criação do ThreeFold, as principais partes interessadas definiram partes do cenário da nuvem. Alguns desses elementos ainda estão sendo usados ativamente hoje.
Acreditamos que o mundo precisa de uma Internet descentralizada, para oferecer acesso sustentável e neutro à informação e educação para nossa e futuras gerações. E nós da ThreeFold estamos comprometidos em fornecer soluções complementares.
IEO na Liquid. Registre-se agora!
TFT WALLETS
Desktop wallet: https://github.com/threefoldtech/threefold-wallet-electron/
Android wallet: https://play.google.com/store/apps/details?id=org.jimber.threebotlogin
IOS wallet: https://apps.apple.com/us/app/3bot-login/id1459845885
Full node, console wallet: https://github.com/threefoldfoundation/tfchain
 A maior rede descentralizada para auto-gerenciamento da capacidade da Internet no mundo,
Sendo construída coletivamente por um ecossistema inclusivo. Possuída por todos. |
|
|
|
Um artigo da CoinTelegraph reportou um estudo realizado pelo Rhythm indicando que 64% dos supply em circulação do BTC não são movidos há mais de um ano - mesmo com a última escalada em meados de março (e que acabou motivando um estudo semelhante na época, mas que apontava para um lock de ~60%):  Quem já deu uma conferida na votação que tivemos por aqui para o lema do BTC? "Seja o seu próprio banco" também significa que você pode definir de que forma operar sobre os seus fundos. Penso que no modelo atual, mesmo que implementadas soluções que viabilizem uma velocidade incremental e maior escalabilidade do fluxo de transações - dando mais vazão à sua adoção como método de pagamento - o conceito de reserva de valor deve se manter sobre uma parcela considerável do supply. Você se considera um hodler? Alguém com perspectivas de longo termo para nossa pequenina grande moeda? Eu, como já coloquei em algumas oportunidades, sou um hodler natural... e grande parte do meu BTC aguarda pacientemente até o dia em que alcançará, como já diria McAfee , seus US$1.000.000 - utópico? Bom, até referenciando o tópico do @Lucasgabd sobre o tema, nem tanto. Se o ouro já conseguiu 10.000% ao longo do tempo (ref. mais conservadora), não possui uma reserva verdadeiramente definida e ainda está em uptrend, por que o mesmo não pode acontecer com o a moeda do tio satoshi que, além disso, tem um alcance/facilidade de acesso infinitamente maior - modelo que também pode ser aplicado para a maioria dos mercados secundários? A realidade, no entanto, é que estamos aqui falando de uma equiparação de proporções que, sinceramente, não podem ser confrontadas. Imagino que os metais preciosos sempre terão seu lugar ao sol, assim como as criptos... a forma como o volume financeiro se distribuirá entre eles é a única incógnita. |
|
|
|
TRIVIATA ⚠️⚠️Ganhe Cristais no aplicativo Triviata para chegar ao topo da classificação da competição!⚠️⚠️
⚠️⚠️Em seguida, troque-os por VRA ou *BTC⚠️⚠️
* A competição começa às 12:00 UTC do dia 9 de dezembro. Vai durar 7 dias e reiniciar automaticamente. Instruções - Registre uma conta na VeraWallet em VeraWallet.tv se você não tiver uma;
- Instale o Triviata na Google Play store (Android) ou na App store (iOS);
- Registre uma conta no Triviata com o mesmo endereço de e-mail da VeraWallet (caso contrário você não estará elegível às premiações);
- Clique no botão Competições, e logo mais em Competição Semanal, cheque a popup e clique em Participar;
- Para checar o raking da competição, clique no botão Competições e selecione Competição Semanal;
- O ranking mostra os 20 melhores jogadores que estão participando da competição;
- O pote da premiação é formada pela soma de 1 Cristal para cada Cristal ganho pelos competidores. Por exemplo, eu ganhei 100 mil Cristais, então 100 mil Cristais serão adicionados ao pote da premiação. Quanto mais participantes, maiores os prêmios!
- Participantes são posicionados no ranking de acordo com o número de Cristais ganhos durante a competição. Se você participar no último dia mas ganhou Cristais durante os dias anteriores da competição, tudo irá contar.
- Os 10 maiores competidores ganharão seus prêmios ao final da semana da comeptição. Os prêmios são distribuídos automaticamente.
- A nova competição semanal se iniciará automaticamente após o término da anterior e a distribuição dos prêmios. Você deve se inscrever toda a semana para participar.
- Os Cristais obtidos a partir das propagandas e do Mural de Ofertas estão sujeitos às regras impostas pelos nossos parceios e não somos responsáveis por suas ações. Isso inclui, entre outros, o momento da recepção dos Cristais até o final da data do concurso, o número de Cristais fornecidos pelos parceiros de anúncio ou a eliminação devido a fraude.
- Em caso de qualquer dúvida/necessidade de suporte, junte-se ao nosso canal Canal Móvel da Verasity no Telegram (em inglês) ou o Canal Brasileiro da Verasity no Telegram (em Português).
- Estas regras estão sujeitas a mudanças!
Ganhe mais e mais! - Para ganhar o maior número de Cristais, clique no botão "Compartilhar" no seu perfil e compartilhe o link de referência com todos os seus amigos. Faça com que seus amigos instalem o aplicativo por meio do link de indicação, clique no botão Ganhe Mais, escolha ofertas no Mural de Ofertas e assista a anúncios em vídeo.
- Você ganha 10% de todos os Cristais que seus amigos ganham para sempre! Faça dele um negócio!
Como trocar seus Cristais? - Para converter os Cristais para VRA ou *BTC, acesse o website: redeem.triviata.io.
- Entre EXATAMENTE com as mesmas credenciais que você utiliza para entrar no Triviata.
* A troca para BTC estará disponível na próxima semana. |
|
|
|
A Volentix está dedicando milhões de VTX para aumentar a conscientização
e a adoção de moedas descentralizadas e o uso de aplicativos descentralizados.
Assuma a propriedade de seus dados e ativos.
Torne-se parte da comunidade Volentix espalhando conscientização
e educação e ganhe um pouco de VTX por isso! :: O QUE FAZER?
1) Resuma o artigo https://medium.com/@VolentixBrasil/criando-um-abrangente-ecossistema-de-ativos-digitais-dae-ab9c2fc1d405
2) Publique seu resumo em sua conta no Medium;
3) Envie o link no formulário compartilhado do Google:
https://docs.google.com/forms/d/e/1FAIpQLScWImAgBn2RYx0FJzaKboK_M7fD7dvhW51Dqt-RIyu3O6awew/viewform?usp=pp_url
:: REGRAS
1) Resuma o artigo (no máximo 300 palavras) em seu respectivo idioma;
2) Deve conter um link para o artigo original no resumo;
3) Você deve promover seu trabalho através de suas contas do Twitter (mínimo de 100 seguidores reais) e vinculá-lo ao seu artigo no Medium;
4) Você deve seguir a conta do Twitter da Volentix (https://twitter.com/volentix);
5) Você deve seguir a Volentix no Medium (https://medium.com/@VolentixLabs).
:: PREMIAÇÃO
1) O melhor artigo será publicado em nosso canal no Medium com créditos ao autor (800 VTX);
2) Recompensa de 1 VTX por seguir a Volentix no Twitter;
3) Recompensa de 1 VTX para cada like que você conseguir em sua postagem;
4) Recompensa de 1 VTX para cada retweet recebido em sua postagem. (NÃO É PERMITIDA A PARTICIPAÇÃO DE CIDADÃOS AMERICANOS)
Este BOUNTY é APENAS PARA NATIVOS dos grupos de idiomas locais da Volentix!! |
|
|
|

O GUTS é uma plataforma para emissão de tickets que usa a tecnologia blockchain (protocolo GET) para registrar a propriedade de tickets inteligentes, fazendo com que o GUTS torne impossível a sua fraude. Os tickets inteligentes adquiridos podem ser revendidos apenas dentro de uma faixa de preço fixa, o que significa que não haverá mais espaço para os cambistas e seus preços astronômicos!
O GUTS já está disponível!
O GUTS Tickets tem um aplicativo de tickets inteligentes já disponível com organizadores de eventos na Holanda emitindo bilhetes através dele. Com a prova de conceito e a experiência prática do mercado no desenvolvimento e operação de uma empresa de emissão de tickets, o Protocolo GET descrito em nosso white paper foi projetado. Ele permite que todos os organizadores de eventos e proprietários de locais adicionem com segurança atributos de ticket inteligente aos seus próprios sem ter conhecimento de contratos inteligentes ou criptomoedas. Durante o período da ICO (recentemente em 2017), que foi oficialmente concluído com mais de 10,9 mil ETH, 6 milhões de euros foram captados em financiamento para o protocolo. A crowdsale pode ser considerada um enorme sucesso.
Transparência para todos os stakeholders
O GUTS fornece uma plataforma de bilhetagem transparente construída sobre a blockchain do Ethereum que não surpreende os clientes quando se trata de preços. O que você vê é o que você recebe. GUTS é uma plataforma amigável que mantém o processo de compra de um ticket o mais simples e limpo possível para todas as partes envolvidas. Acreditamos firmemente na tecnologia blockchain e nas oportunidades que ela oferece ao setor de ingressos para eventos.
Usabilidade para o usuário final
A plataforma de tickets GUTS facilita o uso justo e uma boa experiência do usuário. Emitimos tickets inteligentes para o cliente, protegidos contra qualquer pessoa com más intenções. Além disso, fornecemos uma plataforma interna de troca que permite aos clientes revender facilmente seus tickets dentro de limites fixos. Um bilhete inteligente GUTS nunca sai do protocolo, garantindo assim o acesso a todos e cada cliente do evento a um preço justo.
Ambições internacionais
A GET Protocol Foundation está em processo de integração de mais empresas de venda de ingressos todos os dias. As que já usam o protocolo GET, os ingressos GUTS e o ITIX aumentam seu portfólio de organizadores e artistas de eventos, resultando em mais vendas de ingressos na blockchain por meio do protocolo GET.
Através da venda de ingressos na Holanda, auxiliada pelo GUTS e o ITIX, o GET Protocol provou que pode ser dimensionado para as ambições internacionais da GET Protocol Foundation. As primeiras vendas de ingressos realizadas na Coréia do Sul em novembro de 2019 são apenas o começo de um caso de uso mundial do Protocolo GET.
Token economics do GET Protocol token economics in quatro etapas
1- O protocolo GET é um mecanismo de emissão de bilhetes baseado em blockchain, permitindo que as empresas de emissão de tickets emitam direitos de admissão de maneira totalmente digital. Essa abordagem inovadora oferece muitos benefícios sobre os ingressos tradicionais. Por exemplo, um aplicativo do sistema está erradicando a fraude e o aumento abusivo de tickets. No entanto, há muito mais e a indústria de ingressos está à beira de entender isso.
2- Fazer uso do Protocolo GET requer um combustível, chamado de token GET, ou simplesmente 'GET'. Por exemplo: os ingressos vendidos e revendidos pelas empresas que usam o protocolo GET exigem que o GET cumpra suas funções.
3- Depois que um ciclo de eventos é concluído e todos os tickets são validados e processados, uma parte do GET é automaticamente queimada pelo protocolo, diminuindo a oferta total de GET existente no mundo.
4- O GET necessário pelas empresas de venda de ingressos para suas vendas e eventos é fornecido antecipadamente pelo protocolo a uma taxa bloqueada por ciclo de evento, para fornecer uma experiência sem atrito para as empresas de venda de ingressos e seus fãs..
Confira este vídeo explicativo e junte-se à nossa missão de bilhetagem honesta em todo o mundo.
O que já fizemos até agora?
- Mais de 250 mil tickets vendidos
- Eventos em diversos países
- Primeiros shows em estádios
- Parceria com o projeto coreano Klaytn
- Recorde para a primeira venda de tickets em blockchain
- Nova companhia de tickets integrada
- Ampliado para uso global
- Ficamos honrados e muito entusiasmados por sermos convidados a apresentar o Eurovision Songfestival, que será realizado na Holanda em 2020. Infelizmente, não acabamos sendo selecionados como o parceiro de bilheteria - mesmo que tenhamos caído apenas para as duas últimas empresas concorrentes. Isso prova que o Protocolo GET é comprovadamente uma tecnologia de ponta a ser considerada para Eurovision e grandes eventos similares.
E mais por vir! Nós os atualizaremos com as grandes notícias.
Você está buscando por mais informações? Confira o nosso blog.
Fotos de alguns eventos onde todos os tickets foram vendidos usando os GUTS Tickets
Fotos da equipe e dos parceiros
|
|
|
|
|



 Blockchain.com v1.0.6.0
 Cobo Wallet v4.13.0